EDR vs XDR vs MDR: ¿Cuál es la diferencia?
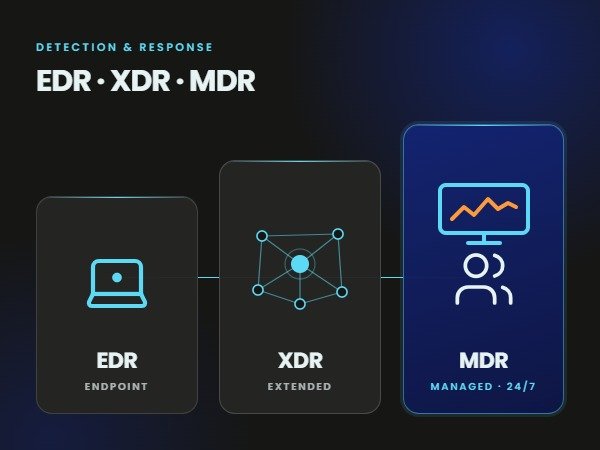
El EDR protege los endpoints, el XDR correlaciona las señales en todo el entorno y el MDR es el servicio que las opera. Descubre cómo son diferentes y qué servicio necesitas.
¿Qué es un equipo rojo? Cómo funciona la emulación del adversario
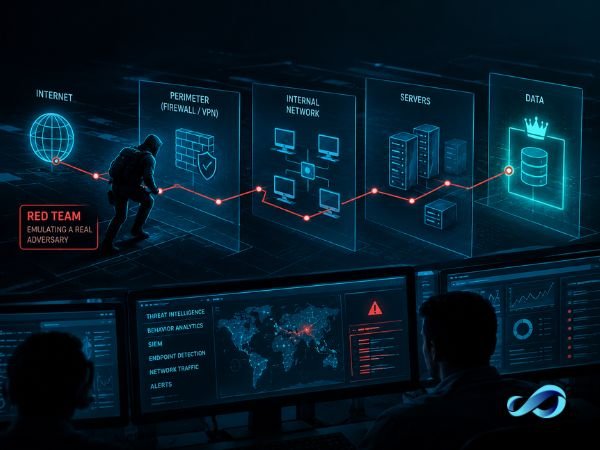
Un equipo rojo simula a un adversario real para comprobar si su empresa es capaz de detectar y responder a un ataque dirigido. Descubra cómo funciona y cuándo estará lista.
Seguridad de la información para el sector financiero: regulación y riesgos
El sector financiero es el principal objetivo de los ciberataques. Aprenda los principales riesgos, las regulaciones clave (PCI-DSS, DORA, BACEN) y cómo crear un programa resistente.
Tipos de Pentest y cuándo utilizar cada uno
Los tipos principales de pentest son externos, internos, de aplicaciones y de ingeniería social. Aprende qué pruebas cada uno realiza, qué simula y cuándo usar cada uno.
Brasil: Cómo el Stark Bank ha evolucionado el contexto de la seguridad digital ante la era de la IA
Descubre cómo Stark Bank ha adaptado su estrategia de seguridad digital a los nuevos riesgos y oportunidades que trae la inteligencia artificial.
SIEM vs SOC gestionado: ¿Cuál es la diferencia?
Un SIEM es una herramienta que recopila y correlaciona los logs. Una SOC gestionada es un servicio que monitorea, detecta y responde. ¿Qué diferencias hay y qué es lo que necesita?.