EDR vs XDR vs MDR: Qual a diferença?
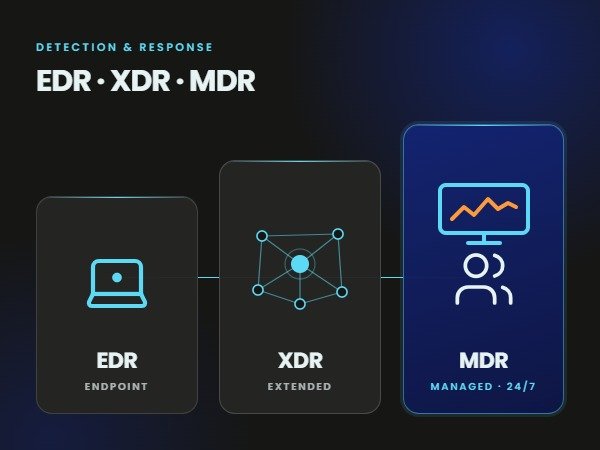
A EDR protege endpoints, a XDR correlaciona sinais em todo o ambiente e a MDR é o serviço que os opera. Veja como elas se diferenciam e qual é a melhor opção para você.
O que é uma equipe vermelha? Como a simulação do adversário funciona
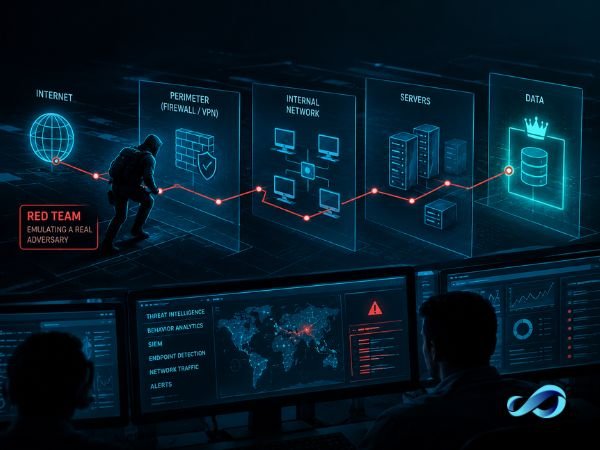
Uma Equipe Vermelha simula um adversário real para testar se a sua empresa consegue detectar e responder a um ataque direcionado. Saiba como funciona e quando estará pronta.
Segurança da Informação no Setor Financeiro: Regulamentação e riscos
O setor financeiro é o principal alvo de ataques cibernéticos. Saiba os principais riscos, as principais regulamentações (PCI-DSS, DORA, BACEN) e como desenvolver um programa resiliente.
Tipos de Pentest e quando usar cada um
Os principais tipos de pentest são externo, interno, de aplicativo e de engenharia social. Saiba o que cada um testa, o que simula e quando usar cada um.
Brasil: Como o Stark Bank evoluiu o contexto de Segurança Digital diante da era da IA
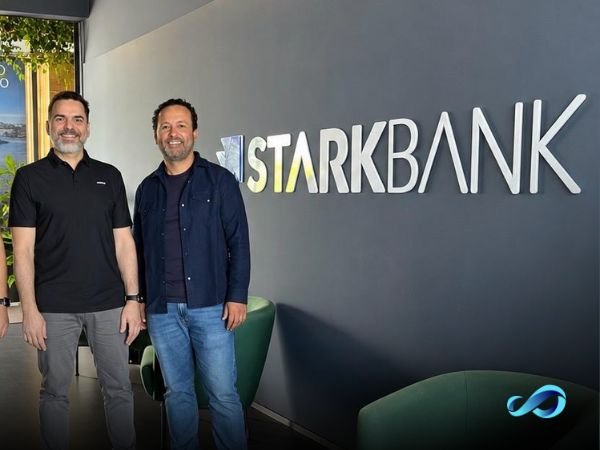
Veja como o Stark Bank adaptou sua estratégia de segurança digital aos novos riscos e oportunidades trazidos pela inteligência artificial.
SIEM vs SOC gerenciado: qual é a diferença?
Um SIEM é uma ferramenta que coleta e correlaciona logs. Um SOC gerenciado é um serviço que monitora, detecta e responde. Saiba a diferença e qual é a sua necessidade.