Seguridad ofensiva, operaciones 24/7, gestión de la exposición, gobernanza y prevención de fraudes en un único ecosistema.
Fundamos la empresa en Chile en 2023 con hackers y consultores especializados. Hoy protegemos organizaciones críticas en toda América Latina y Estados Unidos y medimos el riesgo en función del comportamiento real de los atacantes.
Nacimos en Chile con una convicción: la defensa solo tiene sentido cuando ha sido probada por personas que viven de romper sistemas. Por lo tanto, en lugar de competir por los indicadores, creamos una empresa basada en la demostración de eficacia ofensiva.
Hoy nuestros equipos operan localmente en tres países. Realizamos tareas para equipos rojos, emulación de adversarios y pruebas de exposición continua, luego analizamos los hallazgos para crear operaciones de seguridad y inteligencia de amenazas impulsadas por la inteligencia artificial. El resultado es una postura de seguridad medida en función del comportamiento real de los atacantes, y no de listas de verificación de cumplimiento.
Trabajamos con organizaciones donde una violación no es un inconveniente sino un evento existencial: instituciones financieras, infraestructura crítica, líderes legales, minoristas y tecnológicos de toda la región.
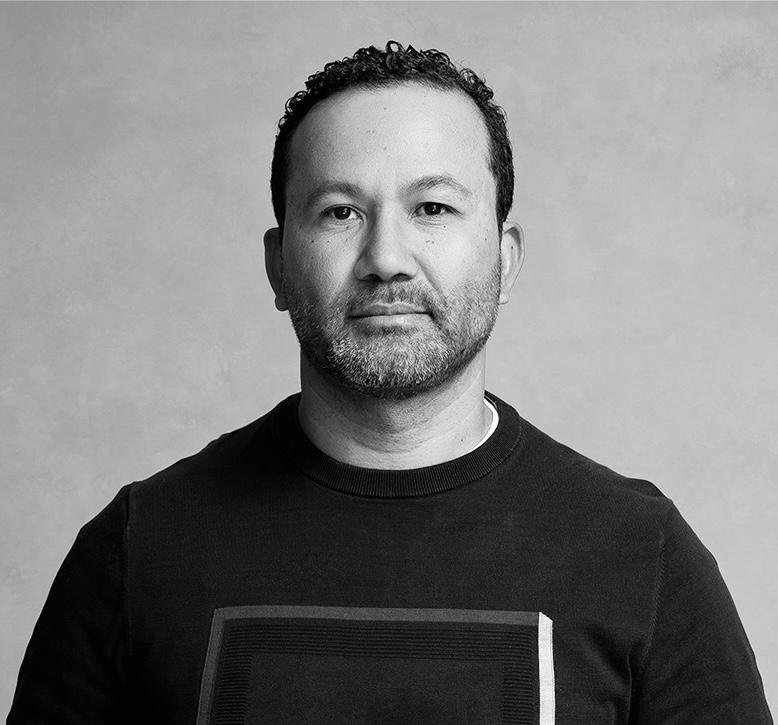
Marcos Reis fue CISO en Itaú Chile, donde dirigió el programa de Ciberseguridad y Prevención de Fraudes y estableció la línea de base de Seguridad por Diseño del banco. También fue Director Ejecutivo de Riesgo Operacional en BTG Pactual.
Antes de eso, ocupó cargos de Riesgo TI y Auditoría en Santander, ABN AMRO y Bank of America. En 2023 fundó Mercurius y lo convirtió de una empresa de hacking ético en una empresa de ciberseguridad impulsada por la inteligencia artificial que opera en tres países.
Informamos sobre la incómoda verdad, porque es la única versión que vale la pena pagar. Estas son las promesas que se encuentran detrás de cada compromiso.
Ser la organización de referencia a la que acuden las organizaciones críticas en LATAM cuando necesitan saber, no asumir, cómo resistirían ante un atacante decidido.
Proporcione a los líderes de seguridad y ejecutivos una visión clara y probada de su exposición real, para que el riesgo deje de ser abstracto y se convierta en algo que puedan medir, priorizar y reducir.
Nuestra mentalidad ofensiva se basa en un rigor metodológico. Trabajamos con una profundidad analítica y una ejecución basada en la evidencia, de manera que cada descubrimiento tiene un peso estratégico.
Nuestras decisiones afectan la continuidad, la gobernanza y la reputación de las organizaciones que servimos. Evaluamos el impacto sistémico, asignamos prioridad a los riesgos críticos y incorporamos la seguridad a la estrategia empresarial.
La seguridad es movimiento. Actualizamos las técnicas, revisamos los procesos y adaptamos la estrategia para mantener el control en entornos que cambian cada día.
La inteligencia de la exposición alimenta la defensa y la prevención de fraudes. Un equipo gestiona todo el ciclo, desde la primera detección hasta el informe al consejo de administración.
Seguridad ofensiva
Pentest y equipo rojo, que incluye OT/ICS, PTaaS continuo, AppSec y revisión de código, con repetición de pruebas después de cada corrección.
SOC AI 24/7
SOC AI con análisis agente y analistas N1 a N3, DFIR activado en 2 horas, Zero Trust desde la red hasta el punto final.
Información sobre amenazas y vulnerabilidades
La inteligencia de amenazas, la gestión de la superficie de ataque y la vulnerabilidad se fusionaron en una priorización: una lista breve de lo que realmente es explotable.
Cibergobernanza
Evidencia continua de ISO 27001, SOC 2, PCI-DSS y LGPD, vCISO, privacidad y gobernanza de datos, con el riesgo expresado en valor empresarial.
El recorrido de la estafa de los clientes
Niveles enlazados desde el inicio del ataque hasta la verificación: onboarding, sesión, acciones y transacciones críticas, con cada señal de fraude enviada al SOC AI.
Seis analistas certificados trabajan en cinco equipos según especialidad. Cada analista lidera uno de ellos y apoya al otro, mientras un equipo transversal de color púrpura valida la detección y respuesta en todos ellos.
Cloud, IAM y cargas de trabajo
Web AppSec y la explotación avanzada
API y integraciones
IA, LLM y seguridad de los agentes
Red, Active Directory y equipo rojo
OSCP
OSCP+
OSWE
OSCE
CRTO
CRTP
eWPTX
CPTS
CRISC
CISM
MITRE ATT&CK: Tácticas y técnicas adversarias que dan forma a nuestra emulación y detección
OWASP: Metodología de pruebas para aplicaciones web, API y móviles
ISO/IEC 27001: Controles de seguridad de la información que evaluamos y ayudamos a implementar
SOC 2: Criterios de confianza en los servicios: vinculamos la evidencia y los controles
Estos marcos son los que nos sirven de base. No representan las certificaciones de Mercurius.
Nuestra sede está en Santiago. Sirvimos a Brasil desde São Paulo y a Estados Unidos desde Miami, en portugués, español e inglés, con operaciones de seguridad que se llevan a cabo las 24 horas del día, los 7 días de la semana.
Compramos directamente de los fabricantes, sin intermediarios, y nuestro equipo instala y gestiona cada plataforma de acuerdo con el SLA.
Dos plataformas SOC ágiles adaptadas a tu tamaño y configuración. Triaje y respuesta impulsados por inteligencia artificial que reducen la carga de trabajo de los analistas y el tiempo de intervención.
Nuestros propios escáneres gratuitos. Cactus mapea la superficie de ataque externa. Hawk revela credenciales filtradas y exposición en la dark web.
Nuestras soluciones están disponibles en ambos marketplaces, por lo que puede comprarlas utilizando sus compromisos actuales con la nube y sus créditos.
Clientes en servicios financieros, minería, energía, medios de comunicación, logística, sector público y más, en Chile, Brasil y Estados Unidos.
Y el próximo podría ser tú
Hable con nuestro equipo sobre un compromiso ofensivo limitado, un SOC de IA o inteligencia de amenazas para su organización.