Mercurius combina las áreas de Seguridad de la Información, IA de SOC, Inteligencia de Amenazas, Gestión de Vulnerabilidades, Anti-Fraude y Gobernanza Cibernética para ayudar a las organizaciones a anticipar, detectar y neutralizar las amenazas cibernéticas antes de que afecten las operaciones.
Fundamos la empresa en 2023 mediante la unión de hackers y consultores especializados. Combinamos experiencia técnica, automatización, inteligencia de amenazas y un enfoque en la conformidad para fortalecer la resiliencia de las organizaciones que operan en entornos digitales complejos.
Lo que nos distingue es la combinación de un mentalidad ofensiva y un marco estratégico permanente. No ofrecemos solo pruebas de penetración aisladas ni operamos como un MSSP tradicional; en cambio, ofrecemos un ecosistema completo.
Transformamos la vulnerabilidad digital en inteligencia que mejora la capacidad estratégica y la resiliencia organizacional, convirtiendo la exposición en preparación y el riesgo en ventaja competitiva sostenible.
El riesgo se ha desplazado en cuanto a rapidez y ubicación. Los controles puntuales ya no pueden seguir el ritmo.
El cloud, el SaaS, la OT y el mensajería multiplican los puntos de exposición más rápido de lo que los equipos pueden cubrirlos.
Los adversarios automatizan la reconexión y la explotación. La brecha entre la exposición y el incidente se ha reducido.
El social engineering, los ciberataques y las cuentas de dinero enviado por intermediarios están en aumento debido al uso de IA generativa. El cliente final se ha convertido en el objetivo.
La LGPD, las regulaciones del Banco Central y del CMF, el NIS2 y la DORA requieren evidencia continua, no instantáneas puntuales.
La inteligencia de la exposición potencia la defensa y la prevención de la fraude. Cada pilar funciona de forma independiente pero ofrece mejores resultados cuando se integra.
Vulnerabilidades explotables en aplicaciones, APIs, cloud, redes y entornos OT/ICS, identificadas antes de que se conviertan en incidentes.
Ejecución manual por equipos certificados, con PTaaS continuo y repetición de pruebas tras la corrección.
Informe técnico que incluye los indicadores CVSS, OWASP y MITRE ATT&CK, el tablero ejecutivo y el seguimiento de las medidas correctivas.
Nube, Aplicaciones Web, API, IA/LLM e Infraestructura y Red · OSCP, OSWE, CRTO
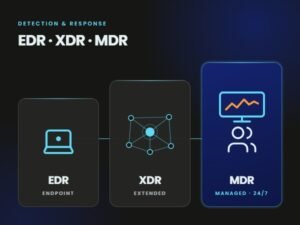
Alertas excesivas, respuesta lenta y puntos ciegos en la nube, el correo electrónico, las aplicaciones de mensajería y los endpoints.
SOC AI cuenta con investigadores especializados y analistas de nivel 1 a nivel 3. La plataforma se ha seleccionado por su escala y cobertura técnica.
Contención orquestada, DFIR con activación en 2 horas, recuperación de SaaS y informes ejecutivos.
Analistas de N1–N3, Ingeniería de detección e intervención ante incidentes
Miles de vulnerabilidades no priorizadas y amenazas externas detectadas demasiado tarde.
Un ciclo continuo que combina la inteligencia de amenazas, la gestión de la superficie expuesta y la vulnerabilidad en una única priorización.
Lista de vulnerabilidades explotables, eliminación de páginas falsas, parcheo automatizado y parcheo virtual.
Conexión LATAM, gestión de vulnerabilidades y validación de SOC
Auditorías apresuradas, riesgos sin valor financiero y datos confidenciales no controlados.
Consultores senior (CRISC, CISM, Auditor líder ISO) con experiencia en automatización de evidencia y DLP.
Evidencia continua de la conformidad con las normas ISO 27001, SOC 2, PCI-DSS y LGPD; hoja de ruta priorizada; y presentación de informes a la junta directiva.
Consultores certificados CRISC, CISM y auditor de ISO
Engaños sociales, ataques a cuentas y cuentas de "mule" dirigidas al cliente final.
Se vinculan capas especializadas que abarcan desde la fase previa al ataque hasta el ataque propiamente dicho, y los datos de fraude se transmiten al SOC AI.
Assessment de la travesía de la fraude, una arquitectura en capas basada en su configuración actual, y un informe ejecutivo sobre las pérdidas evitadas.
Arquitectura en capas, POC basados en casos de uso y señales en SOCs impulsados por IA
Llevamos la seguridad ofensiva de Mercurius donde ya vive tu infraestructura. Ahora puedes comprar nuestros servicios directamente a través de AWS Marketplace — con aprovisionamiento rápido, facturación consolidada en tu cuenta de AWS y la gobernanza en la nube en la que ya confías.
Protege lo que más importa antes de que las amenazas golpeen
Investigación dirigida por agentes con analistas certificados, sin depender de una única plataforma.
OSCP, OSWE, OSCE, CRTO y CRISC en entornos regulados y complejos.
Chile, Brasil y Estados Unidos: contexto LATAM con estándares globales.
La inteligencia de la exposición alimenta la defensa y la prevención de las fraudes.
De la red a los endpoints, con validación ofensiva para sectores críticos.
Compra directa, implementación, operación y un único informe para la junta directiva.
Informes de amenazas, artículos, trabajos de investigación, seminarios web y whitepapers del equipo de seguridad de Mercurius, manteniéndose un paso adelante del adversario.