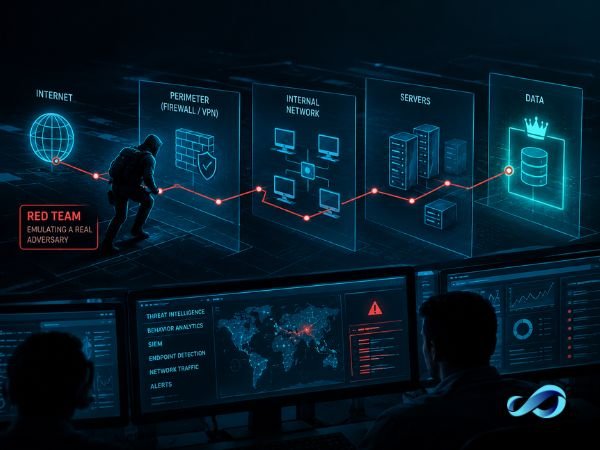
A maioria dos investimentos em segurança é validada isoladamente. É configurado um firewall, é implantado um ferramenta de proteção de endpoint, é contratado um serviço de monitoramento e todos eles são assumidos como funcionando. Uma equipe vermelha responde à pergunta que os testes isolados não conseguem: quando um adversário capaz ataca sua organização, tudo funciona em conjunto e isso acontece a tempo? Este artigo explica o que é uma equipe vermelha, como um engajamento se desenrola, como ele se relaciona com as equipes azul e roxa, o que precisa estar disponível antes de iniciar um e como um resultado útil se apresenta. Se você ainda estiver decidindo entre exercícios, é útil entender como uma O pentest e o envolvimento de uma Equipe Vermelha diferem.
A resposta curta
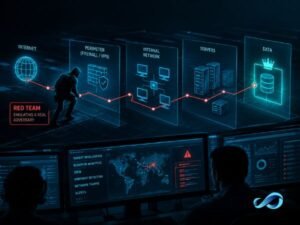
Uma simulação de adversário controlada por uma equipe vermelha. Uma equipe de especialistas recebe um objetivo empresarial, como alcançar um banco de dados de pagamentos ou obter acesso privilegiado a um sistema crítico, e tenta alcançá-lo da mesma forma que um verdadeiro agente de ameaça faria, enquanto os defensores continuam com seu trabalho normal. O resultado não é apenas se o objetivo foi alcançado, mas também onde o ataque foi notado, quanto tempo levou e como a organização reagiu. É um teste simultâneo de pessoas, processos e tecnologia.
Essa é a diferença essencial no modo de pensar. Uma avaliação de vulnerabilidade pergunta o que está quebrado. Uma Equipe Vermelha pergunta o que um adversário poderia realmente conseguir e se alguém impediria isso.
Por que as organizações criam uma equipe vermelha
Os ataques reais raramente dependem de um único defeito dramático. Eles se baseiam em pequenas fraquezas: uma credencial exposta aqui, uma permissão excessivamente ampla ali, uma alerta que foi acionado mas nunca investigado. Cada uma dessas fraquezas pode parecer pequena em um relatório. Juntas, elas se tornam um caminho para os ativos mais sensíveis da empresa. Uma Equipe Vermelha é criada para encontrar essas vias, pois pensa em cadeias em vez de em descobertas isoladas.
As organizações realizam atividades de equipes vermelhas por quatro motivos principais:
- Para medir detecção e resposta, e não apenas prevenção. A prevenção eventualmente falhará em algum lugar. O que importa é se a defesa percebe e reage antes que o agressor alcance o objetivo.
- Para validar os investimentos em segurança. Ferramentas e serviços são caros. Uma Equipe Vermelha demonstra se elas são eficazes em um cenário realista ou apenas no papel.
- Para fornecer à diretoria evidências honestas. Uma declaração como “um adversário simulado atingiu o objetivo em nove dias e foi detectado no sétimo dia” comunica o risco de forma muito mais clara do que um número de vulnerabilidades.
Treinar a defesa sob pressão real. A equipe azul aprende mais com um envolvimento bem conduzido do que com muitos exercícios pré-programados, porque o adversário não segue um roteiro pré-definido.
As fases de um trabalho em equipe vermelho
Cada projeto é adaptado de acordo com as necessidades do cliente, mas a maioria segue uma sequência reconhecível. As fases abaixo descrevem a estrutura em nível conceitual, e na prática cada uma é mapeada às táticas catalogadas no framework MITRE ATT&CK, o que dá ao exercício e ao seu relatório um idioma comum.
- Análise de escopo e modelagem de ameaças. Os patrocinadores definem o objetivo, as restrições e as regras de atuação: o que é permitido, o que é proibido e como as operações empresariais são protegidas. O cenário é construído a partir de informações de inteligência sobre os atores que realmente visam o setor, de modo que o exercício reflita um adversário credível, e não um genericamente.
- A equipe analisa a organização do lado de fora, como faria um adversário, mapeando sua presença pública, os serviços expostos e as pessoas e funções que são importantes para o objetivo.
- Acesso inicial. A equipe tenta obter um primeiro contato através de rotas que sejam realistas para o agente de ameaça escolhido. Dependendo do que foi autorizado, isso pode envolver fraquezas técnicas ou engenharia social controlada.
- Aproximação do objetivo. A partir do ponto de apoio, a equipe trabalha para alcançar o objetivo, tentando permanecer não detectada. Esta é a fase que mais diretamente testa a monitoração, pois revela se comportamentos incomuns dentro do ambiente são notados e investigados.
- Demonstrando o objetivo. A equipe demonstra que atingiu o objetivo usando evidências controladas, nunca causando danos reais ou removendo dados reais.
- Relatórios e debriefing. A cronologia das ações da Equipe Vermelha é comparada com o que os defensores observaram. As lacunas entre as duas são a produção mais valiosa de todo o exercício.
Ao longo do período de implementação, um pequeno grupo de controle monitora a segurança e pode interromper a atividade a qualquer momento se as operações comerciais estiverem em risco.
Equipe vermelha, equipe azul, equipe roxa e equipe branca
Os nomes das cores descrevem as funções e, entendê-las, torna mais claro como o engajamento é organizado e como seu valor é extraído posteriormente.
| Equipe | Rolos | Mentalidade |
|---|---|---|
| Equipe vermelha | Imita o adversário e tenta alcançar o objetivo | Ofensivo |
| Equipe azul | Monitora, deteta e responde a ameaças como parte das operações normais | Defensivo |
| Equipe roxa | Vermelho e azul trabalham em conjunto de forma aberta para ajustar e melhorar a detecção | Colaborativo |
| Equipe branca | Um pequeno grupo de controle que supervisiona a segurança e as regras de combate | Governança |
A equipe roxa merece atenção especial. Depois que um encontro da equipe vermelha revela onde a detecção falhou, uma sessão da equipe roxa traz ambas as partes para a mesma mesa. A equipe vermelha repete técnicas específicas, enquanto a equipe azul observa seus próprios instrumentos, ajusta as regras de detecção e confirma que a lacuna foi fechada. Essa é a maneira mais rápida de transformar os resultados da equipe vermelha em melhorias duradouras, e muitos programas maduros alternam entre os dois formatos.
A sua organização está preparada para um Red Team?
Uma equipe vermelha produz valor apenas quando existe uma defesa capaz de ser testada. Executar uma defesa muito cedo é um erro comum e caro: a equipe alcança facilmente o objetivo, o relatório confirma o que todos já suspeitavam e o orçamento poderia ter sido melhor investido em outras áreas. Antes de contratar uma equipe vermelha, a organização deve ser capaz de responder sim a maioria dessas perguntas:
- O risco técnico está sob controle? Você administra um teste de penetração regularmente e as descobertas críticas dos testes anteriores foram corrigidas.
- Existe monitoramento contínuo? Existe uma capacidade de detecção, seja por meio de uma equipe interna ou SOC gerenciado, monitorando o ambiente em tempo integral.
- Existe algum processo de resposta a incidentes? A organização sabe quem age, quem decide e quem comunica quando um incidente real é confirmado.
- Existe patrocínio executivo? A liderança aceita que o exercício possa ter sucesso e trata o resultado como uma ferramenta de aprendizagem, não como um fracasso a ser ocultado.
Se várias dessas respostas forem negativas, a melhor opção é fortalecer os fundamentos primeiro. Um provedor maduro dirá isso abertamente, em vez de vender um serviço do qual a organização não está pronta para se beneficiar.
O que um relatório útil do Time Vermelho oferece
O relatório é o ponto onde o envolvimento se transforma em decisões, e a sua qualidade varia enormemente consoante os prestadores. Um relatório útil do Red Team contém:
- Uma narrativa e uma cronologia do ataque. O caminho que a equipe seguiu, passo a passo, com o tempo necessário para cada etapa.
- Um mapa de detecção. Para cada etapa, se a defesa percebeu, quanto tempo levou e que resposta se deu. Isso é o cerne do relatório.
- Um mapeamento do MITRE ATT&CK. As técnicas utilizadas estão vinculadas ao framework, de forma a priorizar e acompanhar as lacunas de detecção ao longo do tempo.
- Recomendações priorizadas. As melhorias são classificadas de acordo com a medida em que reduziriam ou bloqueariam o caminho do ataque, e não com base na gravidade geral.
- Um resumo executivo. O resultado é explicado em termos empresariais em relação à liderança e à diretoria.
O que um relatório da Equipe Vermelha não é: uma longa lista de vulnerabilidades copiadas de um scanner. Se o resultado apresentado for assim, a atividade foi uma avaliação de vulnerabilidades com um nome diferente.
Testes orientados para ameaças em setores regulamentados
A metodologia do Red Team ganhou reconhecimento formal em indústrias fortemente regulamentadas, especialmente nos serviços financeiros. Na Europa, o quadro TIBER-EU estabeleceu um padrão para o Red Team baseado em inteligência sobre adversários reais, e a Lei de Resiliência Operacional Digital (DORA) exige testes de penetração baseados em ameaças (TLPT) para entidades financeiras significativas. No Reino Unido, o quadro CBEST desempenha um papel semelhante para instituições de importância sistêmica.
O princípio comum nesses frameworks é que o cenário deve ser fundamentado em inteligência de ameaças específica para a instituição e que o exercício deve testar a detecção e a resposta, não apenas a prevenção. Mesmo onde a regulamentação ainda não exige isso, esses frameworks se tornaram o padrão para o que um envolvimento sério da equipe de testes vermelha deve ser, e as organizações da América Latina utilizam-nos cada vez mais como referência para testes de resiliência.
Como o Mercurius gerencia os compromissos da Equipe Vermelha
O Mercurius executa atividades de Red Team como uma simulação de adversário liderado por ameaças, conduzida por engenheiros de ataque certificados (OSCP, CRTO, entre outras credenciais) que pensam como o atacante para proteger como um estrategista. Cada cenário é construído a partir de informações sobre os atores que atacam o setor do cliente, executado de acordo com regras rígidas de envolvimento supervisionadas por uma equipe branca responsável pela segurança e mapeado ao MITRE ATT&CK, desde a fase de planejamento até a elaboração do relatório.
O projeto se concentra no mapa de detecção e na narrativa executiva, de modo que tanto a equipe técnica quanto a diretoria entendam o que aconteceu e o que deve ser corrigido primeiro. Quando as descobertas assim o exigirem, o engajamento continua com sessões de trabalho em equipe roxa para preencher lacunas de detecção junto aos defensores do cliente. E quando uma organização ainda não estiver pronta para um Red Team, a recomendação é fortalecer os fundamentos primeiro, pois o objetivo é a resiliência, não um relatório mais impressionante.
Perguntas frequentes
Qual é a diferença entre uma Equipe Vermelha e um pentest?
Um pentest busca por tantas vulnerabilidades exploráveis quanto possível dentro de um escopo e um prazo definidos, geralmente com a equipe de defesa ciente disso. Uma equipe vermelha busca um objetivo específico, imita um adversário real e opera sem avisar os defensores, a fim de testar a detecção e a resposta. Uma medida mede a vulnerabilidade, a outra a resistência.
Quanto tempo dura um trabalho de um time vermelho?
Normalmente, isso leva de algumas semanas a alguns meses. A recondução, a progressão furtiva e a necessidade de evitar a detecção exigem tempo, e o exercício deve durar o suficiente para refletir como um adversário efetivamente se comporta.
A equipe de segurança sabe que o exercício está acontecendo?
Não. Só um pequeno grupo de controle, a equipe branca, é informado. Manter a equipe azul em silêncio é o que permite que o exercício avalie a detecção e a resposta reais. Após o enfrentamento, os resultados são compartilhados abertamente com os defensores.
A utilização de um sistema Red Team é segura para sistemas de produção?
Quando executado de forma profissional, sim. As regras de participação definem o que é proibido; a equipe branca pode interromper o exercício a qualquer momento e os objetivos são demonstrados com evidências controladas, em vez de danos reais ou remoção de dados.
O que é o purple teaming?
O trabalho em equipe em tons de violeta é um exercício colaborativo no qual as equipes vermelha e azul trabalham em conjunto de forma aberta. A equipe vermelha repete técnicas específicas, enquanto a equipe azul ajusta sua detecção em tempo real. Essa é a maneira mais eficiente de transformar os resultados da equipe vermelha em melhorias duradouras.