Poucas áreas de cibersegurança geram tanta confusão com os termos abreviados quanto a detecção e resposta. As empresas utilizam EDR, XDR e MDR de maneiras que se sobrepõem e às vezes são contraditórias, e os compradores frequentemente ficam comparando opções que na verdade não são alternativas uma da outra. A chave para a clareza é uma distinção simples: dois desses termos descrevem tecnologia e um descreve um serviço. Uma vez que isso esteja claro, a decisão passa a ser uma questão de cobertura e capacidade, em vez de de produtos concorrentes. Este artigo explica cada um desses termos, como eles se relacionam, onde o SIEM se encaixa e como decidir quais as necessidades da sua organização.
A resposta curta
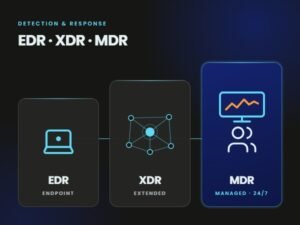
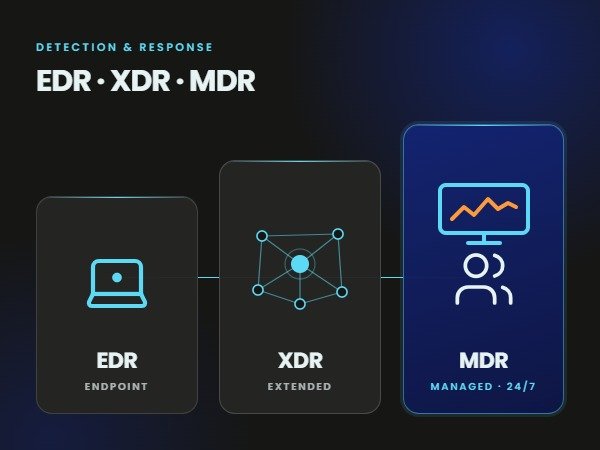
O EDR monitora seus endpoints. O XDR monitora seus endpoints e muito mais, conectando o que vê em relação à identidade, e-mail, rede e nuvem. O MDR é uma equipe que monitora todas as tecnologias que você possui, investiga o que encontra e responde.
É por isso que “EDR ou MDR” é muitas vezes a pergunta errada. A maioria dos serviços MDR funciona com base numa plataforma EDR ou XDR. As perguntas reais são: quanto de seu ambiente você precisa ver e se possui as pessoas necessárias para agir com base no que vê em qualquer hora do dia.
EDR: visibilidade profunda no ponto final
O Endpoint Detection and Response surgiu porque o antivírus tradicional, que dependia de reconhecer arquivos maliciosos conhecidos, não conseguia acompanhar os ataques modernos. Os invasores utilizam cada vez mais ferramentas legítimas já presentes em um sistema, roubam credenciais e evitam disseminar malware reconhecível. O EDR resolve isso ao registrar atividades detalhadas em cada endpoint, como processos, alterações de arquivos, conexões de rede e comportamento do usuário, e analisando essas atividades em busca de padrões que indiquem um ataque.
O EDR oferece três capacidades principais:
- Visibilidade: um registro contínuo do que acontece em todos os dispositivos protegidos, que os investigadores podem pesquisar posteriormente.
- Detecção: analítica comportamental que identifica atividades suspeitas mesmo quando não há malware conhecido envolvido.
- Resposta: a capacidade de agir diretamente no ponto final, por exemplo, isolar uma máquina comprometida da rede ou interromper um processo malicioso.
A EDR é a base da detecção moderna, pois o endpoint é o local onde a maioria dos ataques é executada. Sua limitação é o alcance. A EDR identifica o dispositivo, mas não detecta logins suspeitos em aplicativos da nuvem, e-mails maliciosos que ainda não foram abertos ou tráfego incomum entre dois servidores que ela não protege. Os ataques raramente se concentram em um único endpoint, e uma investigação que se limite apenas a esses pontos de acesso apenas revela parte da história.
XDR: correlação em todo o ambiente
O Extended Detection and Response foi criado para preencher essa lacuna de abrangência. O XDR coleta telemetria de várias camadas de segurança, geralmente endpoints, identidade, email, rede e cargas de trabalho em nuvem, e correlaciona essas informações. Em vez de cinco ferramentas separadas emitirem cinco alertas distintos sobre o mesmo ataque, o XDR conecta os eventos em um único incidente com uma cronologia clara.
O valor da XDR deriva dessa correlação. Um e-mail de phishing, uma credencial utilizada de um local incomum uma hora depois e um novo processo em um servidor na manhã seguinte são cada um deles sinais fracos isolados. Juntos, eles descrevem uma invasão em andamento. A XDR faz essa conexão automaticamente e permite que os respondentes atue em várias camadas, por exemplo, desabilitando uma conta comprometida e isolando o endpoint afetado do mesmo console.
O XDR vem em duas versões principais. Native XDR é construído em torno dos próprios produtos de um único fornecedor, o que tende a integrar-se profundamente, mas pode trancar a organização em um único ecossistema. Open XDR recebe dados de ferramentas produzidas por diferentes fornecedores, o que preserva os investimentos já realizados, mas depende da qualidade de cada integração. Nem uma nem outra são universalmente melhores. A escolha certa depende da maturidade do conjunto de recursos de segurança já existente.
O que o XDR não faz é automatizar a própria operação. Ele produz detecções melhores e mais consolidadas do que o EDR, mas essas detecções ainda precisam de alguém para investigá-las, decidir o que é real e responder, inclusive às três da manhã em um feriado.
MDR: a empresa que opera a tecnologia
O Managed Detection and Response não é uma categoria de produtos. É um serviço. Um provedor de MDR fornece uma equipe de analistas que monitoram continuamente seu ambiente, investigam alertas e buscam ameaças que escaparam da detecção automatizada e respondem a incidentes confirmados, geralmente dentro dos níveis de serviço definidos.
A MDR existe porque a tecnologia sozinha não detém os ataques. É preciso alguém classificar as alertas, separar as ameaças reais das falsas e agir rapidamente para fazer a diferença. Construir essa capacidade internamente requer uma equipe suficientemente grande para atender a todas as ocorrências em todos os momentos do dia, além da expertise necessária para investigar incidentes complexos. A maioria das organizações não consegue contratar ou reter essa equipe.
Os serviços MDR normalmente utilizam uma plataforma EDR ou XDR, seja a própria do fornecedor ou a que o cliente já possui. O serviço é definido menos pelo instrumento e mais pelos seus resultados: a rapidez com que as ameaças são detetadas, a profundidade com que são investigadas e se o fornecedor efetivamente responde ou simplesmente encaminha as alertas de volta ao cliente. O MDR está intimamente relacionado a SOC gerenciado, E, na prática, um SOC gerenciado geralmente inclui detecção e resposta de nível MDR como parte de um escopo de monitoramento mais amplo.
EDR vs XDR vs MDR lado a lado
A tabela abaixo resume os três fatores que mais importam na tomada de uma decisão.
| Dimensão | EDR | XDR | MDR |
|---|---|---|---|
| O que é | Tecnologia | Tecnologia | Serviço gerenciado |
| Cobertura | Somente endpoints | Endpoints, identidade, e-mail, rede, nuvem | Independentemente da tecnologia utilizada |
| Principais resultados | Alertos e ações de resposta para endpoints | Incidentes correlacionados entre camadas | Investigou e contiveram ameaças |
| Quem o opera | A sua equipa | A sua equipa | Os analistas do provedor, 24 horas por dia, todos os dias |
| Investigação de ameaças | Possível, se o seu time fizer isso | Possível, se o seu time fizer isso | Incluído no serviço |
| Melhor para | Organizações com uma equipe de analistas focada em endpoints | Organizações com uma equipe competente e uma ampla superfície de ataque | Organizações que precisam de resultados sem a necessidade de criar uma equipe 24/7 |
A questão que determina a maioria das compras é “quem opera isso?”. O EDR e o XDR assumem que você tem pessoas. O MDR assume que pode não ter.
O que o SIEM contribui para essa imagem
A SIEM é frequentemente adicionada a essa comparação e desempenha um papel relacionado, mas distinto. Uma SIEM agrega registros de todo o ambiente, oferece suporte à conformidade e à retenção a longo prazo e executa regras de correlação sobre fontes de dados muito diversas. A XDR se sobrepõe à SIEM em termos de correlação, mas geralmente é mais focada em telemetria de segurança de alta qualidade e em resposta, enquanto a SIEM é mais ampla e mais voltada para registros. Muitos ambientes maduros utilizam ambos. Assim como EDR e XDR, uma SIEM é uma tecnologia que ainda precisa de uma equipe para operá-la, o que é exatamente o que a SIEM oferece. diferença entre um SIEM e um SOC gerenciado.
Duas novas siglas completam o panorama. NDR (Network Detection and Response) concentra-se no tráfego de rede e ITDR (Identidade Threat Detection and Response) concentra-se em sistemas de identidade e no abuso de credenciais. Ambos são frequentemente incorporados como fontes de dados em um XDR ou operados como parte de um serviço de MDR.
Como a IA altera a detecção e a resposta
O maior gargalo operacional em toda a área de EDR, XDR e SIEM sempre foi o mesmo: há mais alertas do que pessoas para analisá-los. É aqui que A inteligência artificial agora investiga alertas da mesma forma que um analista experiente faria, coletando contexto a partir de dados de endpoint, identidade e cloud, correlacionando esses dados e emitindo um parecer em poucos minutos, em vez de deixar a alerta em uma fila.
No caso do MDR, em particular, a IA muda as condições econômicas. Um serviço que combina triagem baseada em IA com especialistas humanos pode capturar mais dados, responder de forma mais rápida e manter os analistas focados em investigações complexas e atividades de detecção de ameaças em vez de triagens repetitivas. Ao avaliar um provedor de MDR, a questão não é apenas quantas analistas ele possui, mas também como ele utiliza a automação de forma inteligente para reduzir o tempo entre a identificação de um alerta e a sua contenção.
Que tipo de empresa você precisa?
A decisão decorre de duas questões: quanto do seu ambiente precisa ser visível e quem deve agir com base no que você vê.
- Se você tiver uma equipe interna forte e um ambiente centrado principalmente em endpoints, O EDR, operado por analistas internos, pode ser suficiente, desde que alguém esteja disponível para trabalhar durante as noites e fins de semana.
- Se o seu ambiente inclui serviços de nuvem, identidade, e-mail e muitas integrações, O XDR oferece uma visão correlacionada que ferramentas exclusivas de endpoint não conseguem oferecer, mas apenas se sua equipe tiver capacidade para investigar o que ela detecta.
- Se você não conseguir manter a vigilância e a resposta 24 horas por dia, O MDR é o caminho para resultados reais e, geralmente, inclui ou utiliza tecnologia EDR ou XDR como parte do serviço.
- Se você já possui o EDR ou o XDR, mas as alertas não são investigadas, O MDR é a forma de extrair finalmente valor dessa investida, em vez de substituí-la.
Para a maioria das organizações de médio porte, a resposta honesta é uma combinação: EDR ou XDR como camada tecnológica, operada através de um MDR ou serviço de SOC gerenciado.
Erros comuns na escolha
Três erros aparecem repetidamente. O primeiro é comprar XDR para “atualizar” o EDR sem adicionar as pessoas responsáveis pelo funcionamento, o que produz alertas melhores que ainda assim ficam sem resposta. O segundo é escolher um provedor de MDR apenas com base no preço, sem verificar se ele realmente responde ou apenas envia uma notificação, o que deixa a parte mais difícil do trabalho com o cliente. O terceiro é nunca testar o resultado. A detecção de um ataque realista nunca é uma certeza, e sim uma suposição. Engajamento da Equipe Vermelha É a maneira mais direta de confirmar que a tecnologia e a equipe detectam o que deveriam detectar.
Como o Mercurius aborda a detecção e resposta
A Mercurius oferece detecção e resposta como resultado, não como uma transferência de tecnologia. Seu SOC nativo de inteligência artificial utiliza tecnologia de classe EDR e XDR em nome do cliente, seja que este já possua uma plataforma ou que precise de uma, com a inteligência artificial responsável pela triagem contínua e especialistas certificados que gerenciam investigações, atividades de busca de ameaças e contenção 24 horas por dia.
Como a equipe também realiza segurança ofensiva, a detecção é validada com base no comportamento dos invasores reais, e não apenas com base nos padrões fornecidos pelo fabricante. O objetivo é o mesmo em todas as operações: tempo menor para detectar, tempo menor para conter e visibilidade clara para o cliente sobre o que aconteceu e por quê.
Perguntas frequentes
Qual é a principal diferença entre o EDR e o XDR?
O EDR monitora e responde apenas em endpoints. O XDR coleta e correlaciona a telemetria em várias camadas, como identidade, email, rede e nuvem, conectando sinais separados em um único incidente. O XDR oferece contexto mais amplo, enquanto o EDR oferece visibilidade profunda nos dispositivos.
O MDR é um substituto do EDR?
Não. O MDR é um serviço e geralmente funciona com base na tecnologia EDR ou XDR. Em vez de substituir a ferramenta, o MDR fornece aos analistas que a monitoram, investigam alertas, buscam ameaças e respondem 24 horas por dia.
Preciso do XDR se já tenho um SIEM?
Provavelmente. O SIEM é mais amplo e mais centrado em logs, enquanto o XDR se concentra mais em telemetria e resposta de segurança de alta qualidade em todas as camadas. Muitas organizações utilizam ambos. A questão mais importante é se a equipe os opera de forma contínua.
Qual é a diferença entre a MDR e uma SOC gerenciada?
A MDR concentra-se especificamente na detecção e resposta a ameaças, normalmente centrada em endpoints e em telemetrias relacionadas. Uma SOC gerenciada geralmente abrange um escopo de monitoramento mais amplo. Na prática, os dois se complementam muito, e uma SOC bem gerenciada inclui detecção e resposta de nível MDR.
O MDR é adequado para empresas de médio porte?
Sim, e muitas vezes é a opção mais prática para eles. As organizações de médio porte enfrentam as mesmas ameaças que as grandes, mas raramente têm o orçamento para contratar uma equipe de detecção 24/7, o que é exatamente a lacuna que o MDR visa preencher.