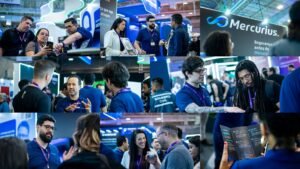
Mind The Sec 2026 Brasil: os 5 temas dos líderes
Do nosso estande na Mind The Sec 2026, cinco temas dominaram as conversas com CISOs e líderes de TI. Nossa leitura de cada um, com o que vemos operando na prática.
Relatórios de ameaças, artigos de pesquisa, webinars e whitepapers da equipe de segurança da Mercurius — mantendo-se à frente do adversário.
Do nosso estande na Mind The Sec 2026, cinco temas dominaram as conversas com CISOs e líderes de TI. Nossa leitura de cada um, com o que vemos operando na prática.
A IA no SOC automatiza a triagem e a investigação de alertas, reduzindo o tempo de detecção e a fadiga dos analistas. Saiba como ela funciona, seus limites e seu impacto na segurança.
Um SOC gerenciado oferece à sua empresa monitoramento e resposta a ameaças 24 horas por dia, 7 dias por semana, executados por uma equipe externa. Saiba como ele funciona, a tecnologia envolvida e quando você precisa de um.
Uma CVE é o identificador público de uma vulnerabilidade conhecida. Saiba como o sistema funciona, o ciclo de vida da CVE, como a CVE difere do CVSS e do KEV, e como usá-los.
Um exploit transforma uma vulnerabilidade em um comprometimento real. Aprenda como os exploits funcionam, seus tipos, o ciclo de vida da weaponization e como se defender contra eles.
Uma vulnerabilidade é uma falha que uma ameaça pode explorar. Conheça os tipos, como o CVSS e o EPSS os classificam, o ciclo de vida da divulgação e como gerenciá-las em grande escala.
Quanto custa um pentest? Os preços dependem do escopo, profundidade e senioridade da equipe. Veja os fatores, faixas típicas e como orçar um teste de penetração.
O CEO da Mercurius Cybersecurity analisa o duplo desafio gerado pela adoção da IA nas organizações, com incidentes decorrentes do uso sem supervisão e de ataques cada vez mais sofisticados, como phishing personalizado e clonagem de voz, em um cenário em que a Gartner estima que 34% das empresas que utilizam IA generativa já tenham sofrido exposição não intencional de dados. A rápida adoção de […]
Diferença entre pentest e red team, quando usar red team, red team vs teste de penetração, avaliação de red team