A resposta curta
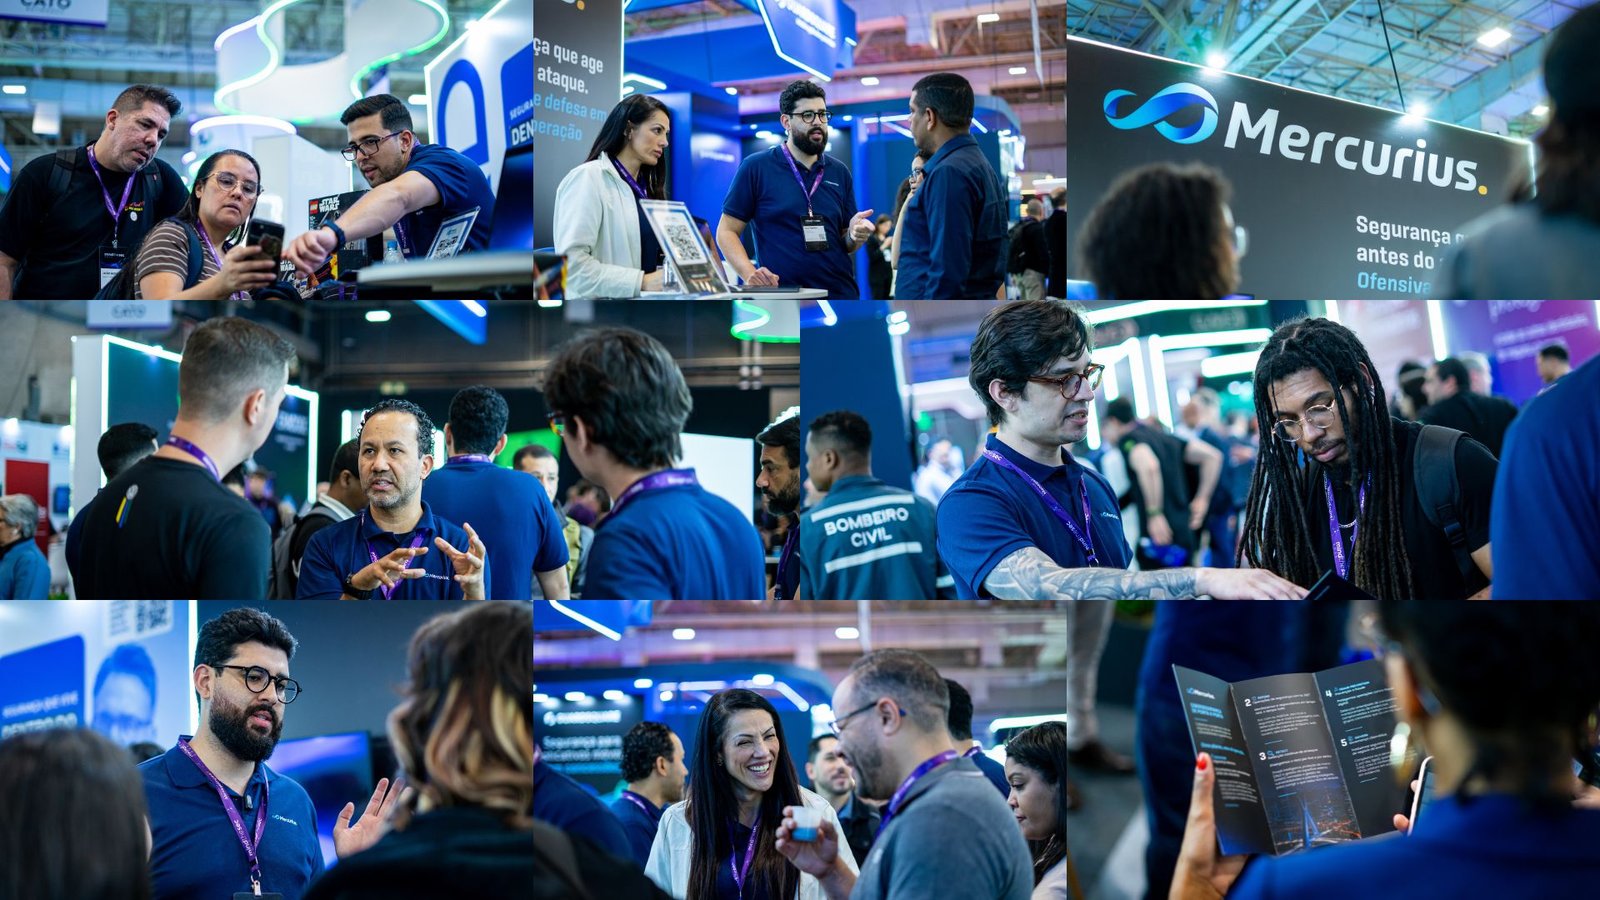
O Mind The Sec 2026 acabou, e do nosso stand deu para ouvir com clareza o que de fato ocupa a cabeça de quem lidera segurança hoje. Ao longo de dezenas de conversas com CISOs, CIOs e diretores de TI, cinco temas se repetiram, quase sempre na forma de uma tensão prática, não de uma curiosidade técnica. A seguir está a nossa leitura de cada um, com o que vemos operando nesses ambientes no dia a dia, e não apenas o que aparece no palco.
1. IA na cibersegurança: adotar com controle, não com fé
A pergunta mudou. Ninguém mais quer saber se vai usar inteligência artificial em segurança. Todos querem saber como usar com controle. E o tema tem duas faces que os líderes frequentemente misturam.
A primeira é usar IA para defender. É o SOC que passa a investigar alertas de forma autônoma, reduzir o tempo entre o alerta e o veredito, e liberar o analista da triagem repetitiva. A segunda, e a que mais gera desconforto nas conversas, é proteger a IA que o próprio negócio já está adotando. Agentes e assistentes acessando dados, identidades não humanas se multiplicando, e ferramentas entrando pela porta dos fundos sem passar pela segurança, o chamado shadow AI.
O que vemos operando: a IA entrega o máximo quando é tratada como multiplicador da equipe, com supervisão humana e guardrails claros sobre o que ela pode fazer sozinha. O modo de falha mais comum não é a IA errar um alerta, é a adoção sem monitoramento, em que a organização não sabe quais agentes existem, o que acessam e quem responde por eles. Controle aqui não significa frear a adoção. Significa ter visibilidade e regras antes de escalar.
2. Simulação de ataque que reflete o adversário real, não um checklist
Há um cansaço evidente com o teste que existe só para carimbar um requisito. O líder maduro não quer mais saber apenas se passou no pentest de conformidade. Quer saber se a organização sobreviveria a um adversário de verdade, que não segue roteiro, não avisa e não respeita escopo.
Na prática, isso empurra a conversa de um pentest genérico para a emulação de adversário e o Red Team: exercícios guiados por inteligência de ameaça, mapeados a táticas e técnicas reais pelo MITRE ATT&CK, que testam não só a tecnologia, mas também a detecção e a resposta das pessoas e dos processos.
O que vemos operando: existe um abismo entre “passou no pentest” e “aguentaria um ataque real”, e é nesse abismo que os incidentes acontecem. Relatórios que só listam vulnerabilidades de scanner não fecham essa lacuna. O que fecha é provar o caminho que um atacante percorreria de ponta a ponta, com evidência de exploração, e medir quanto tempo a defesa levaria para perceber. Teste que não mede detecção e resposta está testando metade do problema.
3. Régua regulatória: acompanhar a exigência sem travar a operação
A exigência regulatória só sobe. LGPD, as resoluções do Banco Central e do CMN para o setor financeiro, requisitos contratuais de clientes e a tendência clara de obrigações de relato de incidente formam uma régua que se move para cima todo ano. O medo que ouvimos não é o da multa em si. É o de transformar a área de segurança em uma máquina de produzir evidência de papel que paralisa o negócio.
O que vemos operando: A conformidade sustentável é subproduto de boa operação de segurança, não um projeto paralelo de documentação. Quando o monitoramento, o teste e a resposta já acontecem de forma contínua, a evidência para o auditor e para o regulador é um resultado natural, não um esforço extra. O caminho que trava a operação é o inverso: tratar cada norma como uma corrida isolada de última hora. A pergunta certa para o líder não é “como passo nesta auditoria”, e sim “como opero de um jeito que a auditoria seja consequência”.
4. OT tratada com a mesma seriedade que o ambiente de TI
Por muito tempo o ambiente industrial foi ponto cego. Isso está acabando, e rápido. Com a convergência entre TI e OT, o chão de fábrica, a mineradora e a operação de energia passaram a ser alcançáveis, e os líderes desses setores sabem disso. O que ainda vemos com frequência é o erro seguinte: querer proteger OT com o mesmo manual da TI.
Não funciona. O ambiente OT tem outra prioridade, disponibilidade acima de tudo, convive com protocolos e equipamentos legados, e muitas vezes não tem janela de manutenção para aplicar um patch. Jogar uma ferramenta de TI ingenuamente ali dentro pode, no limite, derrubar uma linha de produção.
O que vemos operando: A OT se protege começando pela visibilidade, saber o que existe e como se comunica, seguida de monitoramento seguro e não intrusivo e de segmentação entre TI e OT. Referências como a IEC 62443 dão a estrutura, mas o princípio operacional é simples: mesma seriedade que a TI, método diferente. Tratar OT como TI é tão arriscado quanto ignorá-lo.
5. A busca por um parceiro que entrega e conversa no nível executivo
O quinto tema não é técnico, e talvez por isso apareça tanto. Os líderes estão cansados de dois tipos de fornecedor. O que fala tecnicamente muito bem, mas não consegue traduzir risco para o board. E o que conversa bem com o board, mas não tem profundidade para entregar quando o ambiente pega fogo. Falta quem seja fluente nos dois idiomas.
O que vemos operando: o valor real aparece quando o achado técnico vira decisão de negócio. Um relatório que diz “vulnerabilidade crítica no servidor X” serve ao analista. O mesmo achado traduzido em exposição financeira, impacto regulatório e prioridade de correção serve ao CFO e ao conselho, que são quem libera orçamento e assume risco. Parceiro, nesse sentido, é quem pensa como o atacante para encontrar o problema e como estrategista para explicar por que ele importa. Revendedor de caixa não faz isso.
O fio que liga os cinco temas
Olhando as cinco conversas em conjunto, elas contam uma história só. Quem lidera segurança em 2026 está tentando adotar o novo sem perder o controle (IA), testar de forma honesta em vez de cosmética (adversário real), cumprir a régua sem paralisar (regulação), estender o mesmo rigor ao que era ponto cego (OT), e comunicar tudo isso no nível em que a decisão realmente é tomada (o board). Controle e tradução, repetidos em cinco formas diferentes.
É exatamente nesse cruzamento que a Mercurius trabalha: profundidade ofensiva para achar o que importa, IA para operar na escala e na velocidade que o ambiente exige, e a capacidade de traduzir tudo isso para quem decide. Se algum desses cinco temas é o que tira o seu sono, essa é a conversa que vale a pena começar.