Pocos ámbitos de ciberseguridad generan tanta confusión por sus siglas como la detección y respuesta. Las empresas utilizan EDR, XDR y MDR de formas que se superponen y a veces son contradictorias, y los compradores a menudo se ven obligados a comparar opciones que en realidad no son alternativas. La clave para la claridad es una distinción única: dos de estos términos describen tecnología, y uno describe un servicio. Una vez que se tenga esta claridad, la decisión se reduce a una cuestión de cobertura y capacidad en lugar de competir entre productos. Este artículo explica cada término, cómo se relacionan, dónde se integra el SIEM y cómo decidir qué necesita su organización.
La respuesta corta
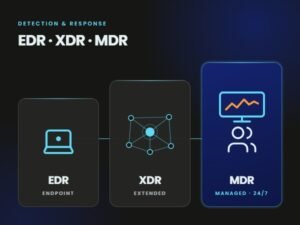
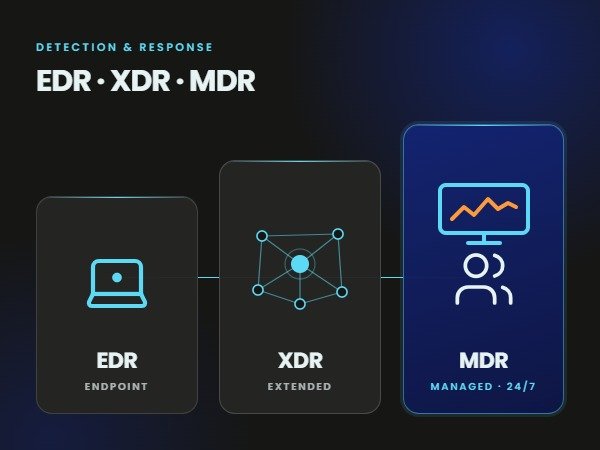
EDR vigila tus endpoints. XDR vigila tus endpoints y mucho más, conectando lo que ve en las áreas de identidad, correo electrónico, red y nube. MDR es un equipo que vigila cualquier tecnología que tengas, investiga lo que encuentra y responde.
Por eso, la pregunta “EDR o MDR” a menudo es incorrecta. La mayoría de los servicios de MDR se ejecutan sobre una plataforma EDR o XDR. Las preguntas reales son cuánta parte de su entorno necesita ver y si tiene a las personas adecuadas para actuar sobre lo que ve en cualquier momento del día.
EDR: visibilidad profunda en el punto final
El Endpoint Detection and Response surgió porque los antivirus tradicionales, que dependían de reconocer archivos maliciosos conocidos, no podían mantenerse al día con los ataques modernos. Los atacantes utilizan cada vez más herramientas legítimas que ya están presentes en un sistema, roban credenciales y evitan incluso dejar caer malware reconocible. El EDR aborda esto registrando la actividad detallada en cada punto final, como procesos, cambios de archivos, conexiones de red y comportamiento del usuario, y analizando esa actividad para detectar patrones que indiquen un ataque.
EDR ofrece tres capacidades básicas:
- Visibilidad: un registro continuo de lo que sucede en cada dispositivo protegido, que los investigadores pueden consultar posteriormente.
- Detención: Análisis de comportamiento que alerta de actividades sospechosas incluso cuando no se detecta ningún malware conocido.
- Respuesta: La capacidad de actuar directamente en el punto final, por ejemplo, aislar una máquina comprometida de la red o detener un proceso malicioso.
La EDR es la base de la detección moderna, porque el punto final es el lugar donde se ejecutan en última instancia la mayoría de los ataques. Su limitación es el alcance. La EDR ve el dispositivo, pero no ve una sesión de inicio de sesión sospechosa en una aplicación en la nube, un correo electrónico malicioso que aún no se ha abierto o tráfico inusual entre dos servidores que no está protegido por la solución. Los ataques rara vez se concentran en un único punto final, y una investigación que solo pueda ver los puntos finales verá solo una parte de la historia.
XDR: correlación en todo el entorno
Extended Detection and Response se creó para cerrar esa brecha de alcance. La XDR recopila la telemetría de varias capas de seguridad, normalmente de puntos finales, identidad, correo electrónico, red y cargas de trabajo en la nube, y la correlaciona. En lugar de que cinco herramientas distintas generen cinco alertas separadas sobre lo que en realidad es un único ataque, la XDR conecta los eventos en un único incidente con una cronología clara.
El valor de XDR se deriva de esa correlación. Un correo electrónico de phishing, una credencial utilizada desde una ubicación inusual una hora después y un nuevo proceso en un servidor al día siguiente son cada uno de ellos señales débiles por sí solas. Juntos describen una intrusión en curso. XDR hace que esa conexión se produzca automáticamente y permite a los encargados de la respuesta actuar a través de múltiples capas, por ejemplo desactivando una cuenta comprometida e aislando el punto final afectado desde la misma consola.
XDR se presenta en dos versiones generales. Native XDR Se basa en los propios productos de un único proveedor, lo cual suele ser una integración profunda pero puede encerrar a la organización en un solo ecosistema. Open XDR Ingiere datos de herramientas creadas por diferentes proveedores, lo que preserva las inversiones existentes pero depende de la calidad de cada integración. Ninguno de ellos es mejor en todos los casos. La elección correcta depende de la consolidación que ya haya en el conjunto de seguridad existente.
Lo que XDR no hace es automatizar el proceso de detección. Proporciona detecciones más efectivas y bien documentadas que la EDR, pero esas detecciones aún necesitan que alguien las investigue, decida qué es real y responda, incluso a las tres de la mañana en un día festivo.
MDR: el servicio que opera la tecnología
El Managed Detection and Response no es una categoría de producto. Es un servicio. Un proveedor de MDR proporciona un equipo de analistas que monitorean continuamente su entorno, investigan las alertas, buscan amenazas que no pudieron detectarse automáticamente y responden a los incidentes confirmados, generalmente dentro de los niveles de servicio definidos.
MDR existe porque la tecnología por sí sola no detiene los ataques. Alguien tiene que clasificar las alertas, separar las amenazas reales de las demás y actuar lo suficientemente rápido como para que su intervención tenga algún efecto. Construir esa capacidad internamente requiere un equipo lo suficientemente grande para cubrir todas las horas del día, además de la experiencia necesaria para investigar incidentes complejos, y la mayoría de las organizaciones no pueden contratar ni retener ese equipo.
Los servicios de MDR suelen utilizar una plataforma EDR o XDR, ya sea la propia del proveedor o la que ya posee el cliente. La distinción principal no se basa en la herramienta utilizada, sino en los resultados obtenidos: la rapidez con la que se detectan las amenazas, la exhaustividad de la investigación y si el proveedor realmente responde o simplemente envía las alertas de vuelta al cliente. El MDR está estrechamente relacionado con un SOC gestionado, y en la práctica, un SOC gestionado suele incluir detección y respuesta de nivel MDR como parte de un ámbito de monitoreo más amplio.
EDR vs XDR vs MDR lado a lado
La tabla que sigue resume los tres aspectos que son más importantes a la hora de tomar una decisión.
| Dimensión | EDR | XDR | MDR |
|---|---|---|---|
| Lo que es | Tecnología | Tecnología | Servicio gestionado |
| Cobertura | Solo puntos finales | Puntos finales, identidad, correo electrónico, red, nube | Sea cual sea la tecnología utilizada |
| Principales resultados | Alertas de puntos finales y acciones de respuesta | Incidencias correlacionadas a través de las capas | Investigaron y contuvieron amenazas |
| ¿Quién lo opera? | Tu equipo | Tu equipo | Los analistas del proveedor, las 24 horas del día, los 7 días de la semana |
| Investigación de amenazas | Posible, si tu equipo lo hace | Posible, si tu equipo lo hace | Incluido en el servicio |
| Lo mejor para | Organizaciones con un equipo de analistas especializado en puntos finales | Organizaciones con un equipo competente y una amplia superficie de ataque | Organizaciones que necesitan resultados sin crear un equipo disponible las 24 horas del día, los 7 días de la semana |
La cuestión que determina la mayoría de las compras es “quién la gestiona”. El EDR y el XDR presuposan que tienes a alguien encargado de ello. El MDR supone que tal vez no tengas a nadie.
Dónde se integra el SIEM en esta imagen
A menudo se añade SIEM a esta comparación, y desempeña un papel relacionado pero distinto. Un SIEM agrupa los registros de todo el entorno, ofrece soporte para la conformidad y la retención a largo plazo y ejecuta reglas de correlación sobre fuentes de datos muy diversas. La XDR se superpone a SIEM en cuanto a correlación, pero generalmente se centra más en la telemetría de seguridad de alta calidad y en la respuesta, mientras que SIEM es más amplia y más orientada a los registros. Muchos entornos maduros utilizan ambos. Al igual que EDR y XDR, un SIEM es una tecnología que aún necesita un equipo para operarla, lo cual es exactamente lo que hace que la XDR sea una tecnología que requiere un equipo para su funcionamiento. La diferencia entre un SIEM y un SOC gestionado.
Dos acrónimos más recientes completan el panorama. NDR (Network Detection and Response) se centra en el tráfico de la red, y ITDR (Identidad Threat Detection and Response) se centra en los sistemas de identidad y el abuso de credenciales. Ambos suelen ser incorporados como fuentes de datos en un XDR o utilizados como parte de un servicio de MDR.
Cómo la IA cambia la detección y la respuesta
El mayor cuello de botella operativo en EDR, XDR y SIEM siempre ha sido el mismo: hay más alertas de las personas que están dispuestas a investigarlas. Aquí es donde La inteligencia artificial ahora investiga las alertas de la misma manera que lo haría un analista experto, recopilando contexto a partir de los datos del punto de terminación, la identidad y la nube, correlacionándolo y llegando a una conclusión en cuestión de minutos en lugar de dejar la alerta en una cola.
En el caso del MDR en particular, la IA cambia la economía. Un servicio que combina la triaje automatizado con expertos humanos puede recopilar más datos, responder de forma más rápida y mantener a sus analistas concentrados en investigaciones complejas y la detección de amenazas en lugar de realizar tareas repetitivas de triaje. Al evaluar un proveedor de MDR, la pregunta no se reduce a cuántos analistas tiene, sino a cómo utiliza de forma inteligente la automatización para reducir el tiempo entre la alerta y la contención.
¿Qué tipo de empresa necesita?
Esta decisión se deriva de dos preguntas: ¿cuánto de tu entorno debe ser visible y quién actuará sobre lo que usted vea?.
- Si tienes un equipo interno sólido y un entorno centrado principalmente en los endpoints, Un sistema de gestión de incidentes (EDR) operado por sus propios analistas puede ser suficiente, siempre que alguien cubra las noches y los fines de semana.
- Si su entorno incluye servicios de nube, identidad, correo electrónico y muchas otras integraciones, XDR le proporciona la visión correlativa que las herramientas enfocadas en los endpoints no pueden ofrecer, pero solo si su equipo tiene la capacidad de investigar lo que detecta.
- Si no puedes mantener la detección y respuesta en funcionamiento las 24 horas del día, MDR es el camino hacia resultados reales y, por lo general, incluye o implementa tecnología EDR o XDR como parte del servicio.
- Si ya posee EDR o XDR pero las alertas no se investigan, MDR es la forma de extraer finalmente valor de esa inversión en lugar de reemplazarla.
Para la mayoría de las organizaciones de tamaño medio, la respuesta honesta es una combinación: EDR o XDR como capa tecnológica, operada a través de un MDR o un servicio de SOC gestionado.
Errores comunes al elegir
Tres errores se repiten una y otra vez. El primero es comprar XDR para “actualizar” el EDR sin incorporar a las personas que lo gestionen, lo que produce alertas más eficaces que siguen sin recibir respuesta. El segundo es elegir un proveedor de MDR por el precio sin comprobar si realmente responde o simplemente envía avisos, lo que deja la parte más difícil del trabajo con el cliente. El tercero es no probar nunca el resultado. La detección de un ataque real nunca se ha enfrentado a un ataque realista es una suposición, y Engajamiento del Equipo Rojo Es la forma más directa de confirmar que la tecnología y el equipo detectan lo que deberían detectar.
Cómo Mercurius aborda la detección y respuesta
Mercurius ofrece detección y respuesta como resultado, no como una transferencia de herramientas. Su SOC nativo de inteligencia artificial implementa tecnología de clase EDR y XDR en nombre del cliente, ya sea que el cliente ya tenga una plataforma o que necesite una, con la inteligencia artificial que lleva a cabo la triaje continuo y los especialistas certificados que se encargan de la investigación, la búsqueda de amenazas y la contención las 24 horas del día.
Dado que el equipo también se ocupa de la seguridad ofensiva, la detección se valida en función de cómo actúan los atacantes reales, y no solo en función de los parámetros predeterminados del proveedor. El objetivo es el mismo en cada caso: tiempo más corto para detectar, tiempo más corto para contener y visibilidad clara para el cliente sobre lo que sucedió y por qué.
Preguntas frecuentes
¿Cuál es la diferencia principal entre EDR y XDR?
La tecnología EDR solo monitorea y responde en los endpoints. La tecnología XDR recopila y correlaciona la telemetría a través de varias capas, como la identidad, el correo electrónico, la red y la nube, conectando señales separadas en un único incidente. La tecnología XDR ofrece un contexto más amplio, mientras que la tecnología EDR ofrece una visibilidad profunda en los dispositivos.
¿Es el MDR un sustituto del EDR?
No. MDR es un servicio, y generalmente funciona sobre la tecnología EDR o XDR. En lugar de reemplazar la herramienta, MDR proporciona a los analistas que la monitorean, investigan las alertas, buscan amenazas y responden las 24 horas del día.
¿Necesito XDR si ya tengo un SIEM?
Posiblemente. El SIEM es más amplio y más centrado en los registros, mientras que el XDR se enfoca más en la telemetría y la respuesta de seguridad de alta calidad a través de las capas. Muchas organizaciones utilizan ambas herramientas. La pregunta más importante es si un equipo las utiliza de forma continua.
¿Cuál es la diferencia entre MDR y un SOC gestionado?
La MDR se centra específicamente en detectar y responder a amenazas, generalmente centrada en el endpoint y en la telemetría relacionada. Un SOC gestionado suele cubrir un ámbito de monitoreo más amplio. En la práctica, los dos conceptos se complementan entre sí, y un SOC gestionado eficaz incluye detección y respuesta de nivel MDR.
¿Es el MDR adecuado para empresas de tamaño medio?
Sí, y a menudo es la opción más práctica para ellos. Las organizaciones de tamaño medio enfrentan las mismas amenazas que las grandes, pero rara vez tienen el presupuesto para contratar un equipo de detección 24/7, lo que es exactamente la laguna que MDR está diseñado para cubrir.