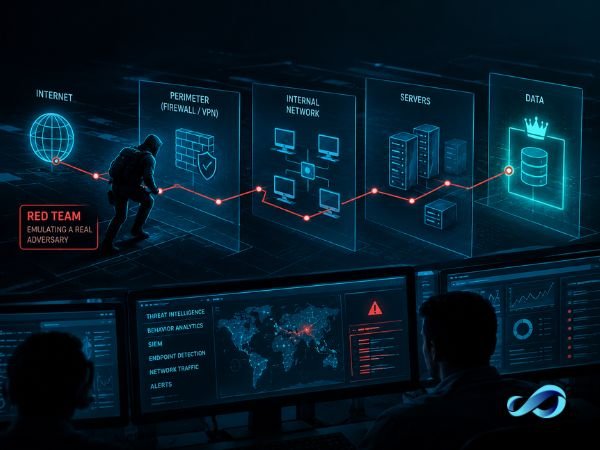
La mayoría de las inversiones en seguridad se validan en forma aislada. Se configura un firewall, se implementa una herramienta de protección de endpoints y se contrata un servicio de monitoreo. Se supone que todos estos elementos funcionan de forma independiente. Un equipo rojo responde a la pregunta que los tests aislados no pueden: ¿cuando un adversario capaz ataca a tu organización, todo funciona de forma conjunta y funciona a tiempo? Este artículo explica qué es un equipo rojo, cómo se desarrolla un engagement, cómo se relaciona con los equipos azul y púrpura, qué elementos deben estar presentes antes de llevar a cabo un engagement y cómo se ve un resultado útil. Si aún estás decidiendo entre diferentes ejercicios, te ayudará entender cómo funciona un La penetración y la participación de un equipo rojo difieren.
La respuesta corta
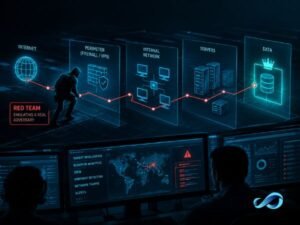
Un equipo de Red Team es una simulación de un adversario controlado. Un equipo de especialistas recibe un objetivo empresarial, como llegar a una base de datos de pagos o obtener acceso privilegiado a un sistema crítico, y intenta lograrlo de la misma manera que lo haría un actor de amenazas reales, mientras los defensores siguen con su trabajo habitual. El resultado no solo se determina si se alcanzó el objetivo, sino también dónde se detectó el ataque, con qué rapidez y cómo la organización respondió. Es una prueba de las personas, los procesos y la tecnología al mismo tiempo.
Esta es la diferencia esencial en la mentalidad. Una evaluación de vulnerabilidades pregunta qué está roto. Un equipo rojo pregunta qué podría realmente lograr un adversario, y si alguien lo impedirá.
¿Por qué las organizaciones tienen un equipo rojo?
Los ataques reales rara vez dependen de un único fallo dramático. Están concatenados por pequeñas vulnerabilidades: una credencial expuesta aquí, una autorización demasiado amplia allí, una alerta que se activó pero nunca fue investigada. Cada una de esas vulnerabilidades puede parecer insignificante en un informe. Combinadas, se convierten en un camino hacia los activos más delicados de la empresa. Un Equipo Rojo está diseñado para encontrar esos caminos, porque piensa en cadenas en lugar de en hallazgos aislados.
Las organizaciones llevan a cabo actividades de Red Team por cuatro razones principales:
- Medir la detección y la respuesta, no solo la prevención. La prevención eventualmente fracasará en algún lugar. Lo importante es si la defensa lo advierte y reacciona antes de que el atacante alcance el objetivo.
- Para validar las inversiones en seguridad. Las herramientas y los servicios son caros. Un equipo rojo muestra si funcionan en un escenario realista o solo en papel.
- Para proporcionar a la junta directiva pruebas honestas. Una declaración como “un adversario simulado alcanzó el objetivo en nueve días y fue detectado en el séptimo día” comunica el riesgo de forma mucho más clara que un recuento de vulnerabilidades.
Entrenar la defensa bajo una presión real. El equipo azul aprende más de una interacción bien estructurada que de muchas simulaciones programadas, porque el adversario no sigue un guion.
Las fases de una intervención de un equipo rojo
Cada encargo se adapta a las necesidades específicas, pero la mayoría sigue una secuencia reconocible. Las fases que se describen a continuación describen la estructura a nivel conceptual, y en la práctica cada una se corresponde con las tácticas incluidas en el marco MITRE ATT&CK, lo que proporciona un lenguaje común para la realización y el informe.
- Análisis de escopo y modelado de amenazas. Los patrocinadores definen el objetivo, los límites y las reglas de actuación: lo que está permitido, lo que está prohibido y cómo se protegen las operaciones empresariales. El escenario se construye a partir de inteligencia de amenazas sobre los actores que afectan de manera realista al sector, por lo que el ejercicio refleja un adversario creíble en lugar de uno genérico.
- El equipo estudia la organización desde el exterior, como lo haría un adversario, mapeando su huella pública, los servicios expuestos y las personas y roles que son relevantes para el objetivo.
- Acceso inicial. El equipo intenta obtener un primer punto de apoyo a través de rutas que sean realistas para el actor de amenaza elegido. Dependiendo de lo autorizado, esto puede implicar vulnerabilidades técnicas o ingeniería social controlada.
- Progresión hacia el objetivo. Desde el punto de apoyo, el equipo trabaja hacia el objetivo mientras intenta permanecer inadvertido. Esta es la fase que más directamente prueba la vigilancia, ya que revela si se detecta o no un comportamiento inusual dentro del entorno y si se investiga o no.
- Demostrando el objetivo. El equipo demuestra que logró alcanzar su objetivo utilizando pruebas controladas, nunca causando daños reales ni eliminando datos reales.
- Información y análisis de la situación. El cronograma de acciones del Equipo Rojo se compara con lo que los defensores observaron. Las diferencias entre ambos son el resultado más valioso de todo el ejercicio.
Durante todo el periodo de compromiso, un pequeño grupo de control supervisa la seguridad y puede suspender la actividad en cualquier momento si las operaciones empresariales están en riesgo.
Equipo rojo, equipo azul, equipo púrpura y equipo blanco
Los nombres de los colores describen las funciones, y comprenderlos aclara cómo se organiza un encargo y cómo se extrae su valor posteriormente.
| Equipo | Rol | Mentalidad |
|---|---|---|
| Equipo rojo | Imita al adversario y intenta alcanzar el objetivo | Ofensiva |
| Equipo azul | Monitoriza, detecta y responde a las amenazas como parte de las operaciones normales | Defensivo |
| Equipo morado | El rojo y el azul trabajan en colaboración para afinar y mejorar la detección | Colaborativo |
| Equipo blanco | Un pequeño grupo de control que supervisa la seguridad y las normas de actuación | Gobernanza |
El equipo morado merece una atención especial. Después de que un encuentro del equipo rojo revele dónde falló la detección, una sesión del equipo morado reúne a ambos lados en la misma mesa. El equipo rojo repite técnicas específicas, mientras el equipo azul observa sus propios instrumentos, ajusta las reglas de detección y confirma que la brecha se ha cerrado. Esta es la forma más rápida de convertir los hallazgos del equipo rojo en mejoras duraderas, y muchos programas maduros alternan entre estos dos formatos.
¿Su organización está lista para un equipo rojo?
Un equipo rojo produce valor solo cuando existe una defensa capaz de ser puesta a prueba. Entrar en combate demasiado pronto es un error común y costoso: el equipo logra el objetivo fácilmente, el informe confirma lo que todos ya sospechaban y el presupuesto se habría podido invertir mejor en otra parte. Antes de contratar un equipo rojo, una organización debería poder responder afirmativamente a la mayoría de estas preguntas:
- ¿El riesgo técnico está bajo control? ¿Tienes un prueba de penetración se realiza de forma regular y se han solucionado los hallazgos críticos de los ensayos anteriores.
- ¿Existe un monitoreo continuo? Existe una capacidad de detección, ya sea un equipo interno o SOC gestionado, vigilando el entorno las 24 horas del día.
- ¿Existe un proceso de respuesta a incidentes? La organización sabe quién actúa, quién decide y quién comunica cuando se confirma un incidente real.
- ¿Existe algún patrocinio ejecutivo? La dirección acepta que el ejercicio puede tener éxito y considera el resultado como una herramienta de aprendizaje, no como un fracaso que se debe ocultar.
Si varias de estas respuestas son negativas, la mejor opción es fortalecer primero los fundamentos. Un proveedor maduro lo dirá abiertamente en lugar de vender un servicio del que la organización no está preparada para beneficiarse.
Qué útil es el informe del Equipo Rojo
El informe es el lugar donde el compromiso se convierte en decisiones, y su calidad varía enormemente entre los proveedores. Un informe útil del equipo rojo contiene:
- Una narrativa y cronología del ataque. El camino que tomó el equipo, paso a paso, con el tiempo que requirió cada etapa.
- Un mapa de detección. Para cada etapa, si la defensa lo notó, cuánto tiempo tardó y qué respuesta se produjo. Este es el núcleo del informe.
- Un mapeo de MITRE ATT&CK. Las técnicas utilizadas están vinculadas al marco, de manera que las lagunas de detección puedan ser priorizadas y rastreadas con el tiempo.
- Recomendaciones prioritarias. Las mejoras se clasifican en función de la medida en que hubieran acortado o bloqueado el camino del ataque, no según su gravedad general.
- Resumen ejecutivo. El resultado se explica en términos empresariales para la dirección y el consejo de administración.
Lo que no es un informe del equipo rojo: una larga lista de vulnerabilidades copiada de un escáner. Si el resultado final se ve así, la actividad fue una evaluación de vulnerabilidades con un nombre diferente.
Testes dirigidos a la amenaza en sectores regulados
La metodología Red Team ha ganado reconocimiento formal en industrias altamente reguladas, especialmente en los servicios financieros. En Europa, el marco TIBER-EU estableció un estándar para el red team rojo basado en inteligencia sobre adversarios reales, y la Ley de Resiliencia Operativa Digital (DORA) requiere pruebas de penetración dirigidas por amenazas (TLPT) para entidades financieras importantes. En el Reino Unido, el marco CBEST desempeña un papel similar para las instituciones sistémicamente importantes.
El principio común en todos estos marcos es que el escenario debe basarse en inteligencia de amenazas específica para la institución y que el ejercicio debe probar la detección y respuesta, no solo la prevención. Incluso cuando la regulación aún no lo requiere, estos marcos se han convertido en el punto de referencia de cómo debe ser un compromiso serio de un equipo de respuesta ante incidentes, y las organizaciones de América Latina los utilizan cada vez más como referencia para evaluar la resiliencia.
Cómo Mercurius gestiona los compromisos de Red Team
Mercurius gestiona las operaciones del Equipo Rojo como una simulación de adversario liderado por amenazas, realizada por ingenieros ofensivos certificados (OSCP, CRTO, entre otras acreditaciones) que piensan como el atacante para proteger como un estratega. Cada escenario se construye a partir de información sobre los actores que afectan al sector del cliente, ejecutada bajo estrictas reglas de participación con un equipo blanco que supervisa la seguridad y mapeada a MITRE ATT&CK desde la planificación hasta el informe.
El objetivo se centra en el mapa de detección y en la narrativa ejecutiva, por lo que tanto el equipo técnico como la dirección entienden lo que sucedió y qué es lo primero que hay que arreglar. Cuando los hallazgos lo requieran, el compromiso continúa con sesiones de equipo en color púrpura para cerrar las lagunas de detección junto con los defensores del cliente. Y cuando una organización aún no esté lista para un equipo Rojo, la recomendación es fortalecer primero los fundamentos, porque el objetivo es la resiliencia, no un informe más impresionante.
Preguntas frecuentes
¿Cuál es la diferencia entre un equipo rojo y un pentest?
Un pentest busca encontrar tantas vulnerabilidades explotables como sea posible dentro de un ámbito y un plazo definidos, normalmente con el conocimiento de la defensa. Un equipo rojo persigue un objetivo específico, emula a un adversario real y actúa sin avisar a los defensores, con el fin de probar la detección y la respuesta. Uno mide la vulnerabilidad, el otro la resiliencia.
¿Cuánto tiempo dura un compromiso de un equipo rojo?
Normalmente, entre unas pocas semanas y unos pocos meses. La reconexión, la progresión furtiva y la necesidad de evitar la detección requieren tiempo, y el ejercicio debe durar lo suficiente como para reflejar cómo se comporta un adversario real.
¿El equipo de seguridad sabe que se está llevando a cabo el ejercicio?
No. Solo se informa al pequeño grupo de control, el equipo blanco. Mantener al equipo azul en la oscuridad es lo que permite que el ejercicio pueda medir la detección y respuesta reales. Tras el enfrentamiento, los resultados se comparten abiertamente con los defensores.
¿Es seguro utilizar un equipo rojo en sistemas de producción?
Cuando se realiza de manera profesional, sí. Las reglas de participación definen lo que está prohibido; el equipo blanco puede suspender el ejercicio en cualquier momento y los objetivos se demuestran mediante pruebas controladas en lugar de daños reales o eliminación de datos.
¿Qué es el teaming en color púrpura?
El trabajo en equipo en color púrpura es un ejercicio colaborativo en el que los equipos rojo y azul trabajan juntos de forma abierta. El equipo rojo repite técnicas específicas mientras el equipo azul ajusta su detección en tiempo real. Es la forma más eficiente de convertir los hallazgos del equipo rojo en mejoras duraderas.