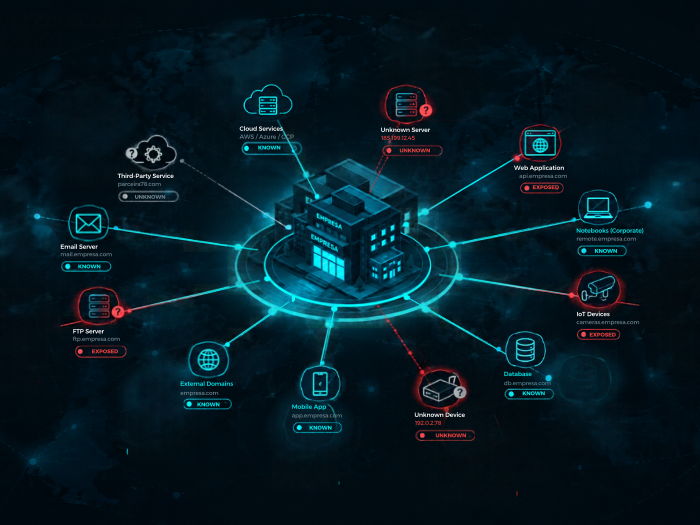
As equipes de segurança protegem aquilo que sabem. Os atacantes visam tudo o que conseguem encontrar. A diferença entre essas duas listas é onde muitas violações começam: um servidor de testes esquecido, um site de marketing construído por uma agência há anos, um bucket de armazenamento em nuvem criado para um único projeto e nunca fechado. O EASM existe para preencher essa lacuna. Este artigo explica o que é o EASM, por que a superfície de ataque continua crescendo, o que ela inclui, como funciona o processo de descoberta e monitoramento e como o EASM se relaciona com a verificação de vulnerabilidades e com testes de penetração externos.
A resposta curta
A EASM responde a uma pergunta aparentemente simples: como a nossa organização se apresenta na internet? Ela identifica continuamente ativos acessíveis pela internet, incluindo aqueles que não foram registrados em nenhum inventário, e sinaliza aqueles que estão expostos a riscos, mal configurados ou vulneráveis.
A principal diferença em relação aos métodos tradicionais é o ponto de partida. A maioria das ferramentas de segurança começa com uma lista de ativos conhecidos e os verifica. O EASM começa com apenas o nome da organização e sua presença pública e identifica os ativos da mesma maneira que um adversário os encontraria. É por isso que muitas vezes encontra itens que a organização desconhecia que possuía.
Por que a superfície de ataque continua crescendo
A superfície de ataque externa de uma organização não é estática. Ela se expande constantemente, muitas vezes sem a participação da equipe de segurança, por razões que fazem parte do cotidiano empresarial:
- A adoção da nuvem. As equipes podem criar servidores, armazenamento e serviços em questão de minutos, frequentemente fora dos processos de TI centrais.
- Iniciativas digitais. Os sites de campanha, os portais de clientes e as APIs são lançados rapidamente, por vezes por agências externas ou parceiros.
- Fusões e aquisições. Cada empresa adquirida traz seus próprios domínios, sistemas e infraestrutura antiga.
- Trabalho remoto. Portais de acesso remoto, ferramentas de colaboração e aplicativos SaaS multiplicam os pontos de entrada.
- Shadow IT. Os departamentos adotam ferramentas e serviços por conta própria, sem avaliação de segurança.
- Ativos esquecidos. Ambientes antigos, projetos abandonados e sistemas de teste frequentemente permanecem ativos muito tempo depois que ninguém se lembra deles.
Cada um destes sistemas é legítimo por si só. Juntos, isso significa que qualquer inventário mantido manualmente está desatualizado quase assim que é escrito.
O que constitui a superfície de ataque externa
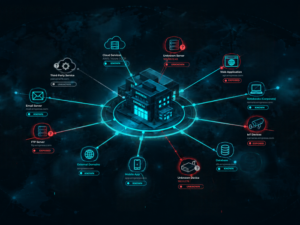
A superfície de ataque externa inclui todos os ativos que podem ser acessados pela internet e que estão associados à organização. As principais categorias são:
- Domínios e subdomínios, Incluindo aqueles registrados por unidades empresariais, agências ou subsidiárias.
- Endereços IP e serviços expostos, Como servidores web, acesso remoto, bancos de dados e interfaces administrativas acessíveis pela internet.
- Ativos da nuvem, Incluindo buckets de armazenamento, máquinas virtuais e serviços gerenciados com endpoints públicos.
- Aplicativos web e APIs, De sites principais a pequenos portais esquecidos.
- Certificados, cujos registros públicos frequentemente revelam subdomínios e serviços.
- Ativos de terceiros e fornecedores que estão ligados à organização ou hospedados em seu nome.
- Ativos relacionados à marca, como domínios semelhantes registrados por outras pessoas, que não são propriedade da organização, mas fazem parte do modo como os atacantes a utilizam.
Uma forma útil de pensar sobre isso: se um invasor conseguir encontrá-la pesquisando na internet o nome da organização, isso significa que ela está exposta a ataques externos.
Como o EASM funciona
O EASM funciona como um ciclo contínuo, em vez de um projeto único. As etapas típicas são:
- Com base em dados conhecidos, como os domínios principais da organização e os nomes de marca, o EASM expande seus esforços para obter informações adicionais a partir de fontes públicas: registros de DNS, registros de transparência de certificados, dados de análise em todo o mundo e informações de registro. Cada novo recurso encontrado se torna um ponto de partida para novas descobertas.
- Cada ativo descoberto é avaliado para confirmar se realmente pertence à organização, a um fornecedor ou não tem relação com ele. A atribuição precisa é o que diferencia um inventário útil de um que é confuso.
- Inventário e classificação. Os ativos confirmados são registrados com contexto: o que eles são, quem os possui, que tecnologia eles utilizam e quão críticos são para o negócio.
- Avaliação de riscos. Os ativos são verificados quanto a exposições como software desatualizado, interfaces administrativas abertas, configurações fracas, certificados vencidos ou dados sensíveis acessíveis publicamente. inteligência sobre ameaças ajuda a priorizar as exposições que os atacantes estão ativamente visando.
- Priorização e correção. Os resultados são classificados de acordo com o risco real, e as equipes responsáveis corrigem, restringem ou desativam o recurso.
- Monitoramento contínuo. O ciclo se repete constantemente, pois novos ativos surgem e os existentes mudam a cada semana.
O EASM é frequentemente descrito como um componente de uma abordagem mais ampla chamada Continuous Threat Exposure Management (CTEM), que combina a detecção, a priorização, a validação e a correção em um único programa contínuo.
EASM, análise de vulnerabilidades e pentest externo
Essas três práticas são frequentemente confundidas porque todas elas analisam a organização a partir de fora. Elas respondem a perguntas diferentes e essas diferenças são importantes na decisão sobre o que investir.
| Dimensão | EASM | Análise de vulnerabilidades | Exame de segurança externo |
|---|---|---|---|
| Pergunta principal | O que estamos expondo? | Quais as fraquezas conhecidas nos ativos conhecidos? | O que um invasor pode realmente conseguir? |
| Ponto de partida | O nome e a presença pública da organização | Uma lista de objetivos pré-definida | Um escopo definido acordado com o cliente |
| Encontra ativos desconhecidos | Sim, esse é o seu objetivo principal | Não, ele verifica apenas o que lhe é dado | Por vezes, durante a recondução |
| Prova de exploração | Não | Não | Sim |
| Frequência | Contínuo | Periodic ou contínuo | Periodic, geralmente anual ou após mudanças |
| Principais resultados | Inventário vivo e exposições prioritárias | Lista de vulnerabilidades por ativo | Rutas de ataque comprovadas e impacto nos negócios |
A conclusão prática é que nenhum dos três substitui os outros. O EASM mostra o que existe, verificando as vulnerabilidades conhecidas em escala e apresentando um pentest externo provou o que um invasor poderia realmente fazer com eles.
Como o EASM e o pentest trabalham juntos
O EASM e o testing de penetração são mais valiosos quando combinados. teste de penetração A eficácia de uma ferramenta de penetração só depende de sua abrangência. Se a organização não tiver conhecimento de um recurso vulnerável, não incluirá esse recurso no escopo e o teste não captará exatamente o tipo de sistema esquecido que os atacantes mais gostam. O EASM resolve esse problema produzindo um inventário atual e completo que permite dimensionar com precisão os testes de penetração.
A relação também funciona na outra direção. A EASM identifica vulnerabilidades, mas não demonstra se elas podem ser exploradas ou até onde um invasor pode chegar com elas. Um pentest leva os resultados mais significativos e os valida, separando o risco teórico dos caminhos de ataque reais. Quando usados em conjunto, a EASM proporciona visibilidade contínua e o pentest fornece comprovação periódica.
Conclusões comuns e por que elas são importantes
As exposições descobertas pelo EASM são frequentemente insignificantes isoladamente e perigosas em combinação. Alguns dos resultados típicos incluem:
- Ambientes esquecidos, Como os sistemas de testes ou de faseamento antigos ainda estão online com software desatualizado.
- Interfaces administrativas expostas, como painéis de acesso remoto ou consoles de gerenciamento acessíveis pela internet.
- Armazenamento em nuvem configurado incorretamente isso torna os arquivos acessíveis ao público.
- Subdomínios não mantidos indicando serviços que já não existem, que em alguns casos podem ser assumidos por terceiros.
- Certificados vencidos ou mal configurados que corroem a confiança e podem indicar ativos abandonados.
- Ativos administrados por fornecedores ou agências que a organização assumiu ser responsabilidade de outra pessoa.
O que essas descobertas têm em comum é que elas ficam fora do campo de visão da equipe de segurança. Raramente são resultado de negligência. São a consequência natural de um negócio que se move mais rápido do que seu inventário.
Como construir uma clínica EASM
As organizações que estão começando a utilizar o EASM podem seguir um caminho prático:
- Defina os sementes. Liste os principais domínios, marcas, subsidiárias e faixas de IP conhecidas que iniciarão o processo de descoberta.
- Executar uma descoberta inicial. Os primeiros resultados geralmente revelam um número significativo de ativos desconhecidos ou esquecidos, que devem ser analisados em vez de serem tratados de uma só vez.
- Atribua a propriedade. Todos os ativos confirmados precisam de um proprietário. Os ativos sem proprietários são os que têm maior probabilidade de permanecerem expostos.
- Priorize de acordo com o risco. Primeiro, identifique as interfaces administrativas expostas, os dados sensíveis e o software desatualizado que está acessado pela internet.
- Desativar o que não é necessário. A remoção de ativos desnecessários é frequentemente a maneira mais rápida e barata de reduzir o risco.
- Integrar com processos existentes. Importar novos ativos para o gerenciamento de vulnerabilidades, a definição dos testes de penetração e a gestão de mudanças, de modo que o EASM se torne parte das operações diárias, em vez de ser um relatório separado.
- Medir a tendência. Registre o número de ativos desconhecidos descobertos, o tempo necessário para corrigir exposições críticas e se a superfície de ataque está diminuindo ou aumentando.
Como a Mercurius aborda a gestão da superfície de ataque externa
O Mercurius aborda a superfície de ataque externa da mesma forma que um invasor faria, o que é natural para uma equipe cuja essência é a segurança ofensiva. A detecção contínua mapeia o que a organização realmente expõe, a atribuição separa os ativos do cliente do ruído e as exposições são priorizadas de acordo com a forma como os invasores operam, informadas pela inteligência de ameaças.
A diferença está no que acontece depois. Como a mesma equipe realiza testes de penetração, as exposições mais significativas podem ser validadas com exploração real, e o inventário atual é utilizado diretamente para a definição precisa do escopo do pentest. O resultado é uma visão contínua da superfície de ataque combinada com comprovação periódica do que realmente importa, de modo que os esforços de correção sejam direcionados para onde reduz o risco mais significante.
Perguntas frequentes
Qual é a diferença entre o EASM e um scanner de vulnerabilidades?
Um scanner de vulnerabilidades verifica uma lista pré-definida de ativos conhecidos em busca de vulnerabilidades conhecidas. O EASM é iniciado sem essa lista e identifica ativos externos, incluindo aqueles que a organização desconhecia. A verificação de vulnerabilidades responde a questões sobre o que está errado com os ativos conhecidos. O EASM responde sobre quais ativos existem no primeiro lugar.
O EASM substitui um teste de penetração?
Não. O EASM fornece visibilidade contínua sobre o que é exposto, mas não prova se as exposições podem ser exploradas ou o que um invasor poderia conseguir. Um teste de penetração fornece essa prova. Os dois complementam um ao outro e o EASM torna a delimitação de testes de penetração mais precisa.
O que é shadow IT e por que isso importa para a EASM?
O Shadow IT refere-se a sistemas e serviços adotados por áreas empresariais sem o conhecimento ou aprovação da área de TI e segurança. Essas aplicações raramente são monitoradas ou mantidas, o que as torna atraentes para os atacantes. Descobrir o Shadow IT é um dos principais benefícios do EASM.
Com que frequência a superfície de ataque deve ser avaliada?
Continuamente. Novos ativos surgem e os existentes mudam semanalmente à medida que o negócio evolui. Um inventário à data torna-se obsoleto rapidamente, razão pela qual o EASM foi concebido para funcionar como um processo contínuo.
A EASM é relevante para empresas de médio porte?
Sim. Empresas de médio porte geralmente têm menos pessoas responsáveis pela gestão da infraestrutura, maior dependência de agências e fornecedores e inventários menos completos, o que torna mais provável que ativos desconhecidos sejam alvo de ataques. A visibilidade contínua da superfície de ataque externa é uma das maneiras mais eficazes para elas reduzirem o risco.