Cada equipe de segurança está cercada por dados sobre ameaças. Feedings fornecem milhares de endereços IP suspeitos por dia, fornecedores publicam relatórios e alertas chegam constantemente. Muito pouco desse conjunto de dados sozinho ajuda alguém a decidir o que fazer. A inteligência cibernética de ameaças é a disciplina que preenche essa lacuna. Ela pergunta quais ameaças realmente são relevantes para uma organização específica, coleta as informações corretas sobre elas e entrega conclusões às pessoas que podem agir. Este artigo explica o que é a CTI, os quatro tipos de inteligência e quem utiliza cada um, o ciclo de vida que produz essas informações, de onde elas vêm e como torna a detecção, resposta e testes mais precisos.
A resposta curta
A inteligência de ameaças é o conhecimento sobre os adversários que muda o que você faz. Se uma informação não levar a uma decisão melhor, a detecção mais rápida ou uma defesa mais direcionada, não se trata ainda de inteligência, não importa quão sofisticada pareça.
Na prática, o CTI ajuda uma organização a responder a três perguntas: quem é que é provável que nos ataque, como eles operam e estamos preparados para isso? Todos os programas de CTI úteis são concebidos para responder a essas perguntas em função do seu próprio negócio, e não do contexto da Internet em geral.
Dados, informações e inteligência
A compreensão errada mais comum neste campo é tratar uma massa de dados como inteligência. É importante esclarecer essa distinção, pois ela determina se um investimento em CTI produz valor ou ruído.
- Dados é bruto e não filtrado: uma IP address, um hash de arquivo, um nome de domínio, um nome de usuário encontrado em um dump.
- Informações Os dados têm algum contexto: esse endereço IP foi usado em uma campanha de phishing na semana passada.
- Inteligência a informação é analisada em relação ao seu próprio ambiente e prioridades: esta campanha visa empresas do nosso setor, utiliza uma técnica que a nossa detecção atual não aborda e imita a nossa marca, pelo que precisamos agir nestes três pontos.
O valor é criado no último passo. Recolher mais dados é fácil. Transformá-los em uma decisão que alguém possa agir com base neles requer análise, contexto sobre o negócio e uma compreensão clara do que a organização precisa saber.
Os quatro tipos de inteligência de ameaças
A inteligência de ameaças atende a diferentes públicos, desde a diretoria até o analista no console. Normalmente, ela é dividida em quatro tipos, cada um respondendo a uma questão diferente com um horizonte temporal diferente.
| Tipo | Audiência | Pergunta que responde | Produção típica |
|---|---|---|---|
| Estratégico | Executivos e Conselho de Administração | Quais ameaças são relevantes para o nosso negócio e porquê? | Briefings sobre tendências de ameaças, riscos para o setor e prioridades de investimento |
| Operacional | Líderes de segurança e respondentes a incidentes | Quem está nos atacando e o que eles planeiam? | Insights sobre campanhas específicas e intenções dos atores |
| Tática | Analistas e engenheiros de detecção da SOC | Como esses atacantes operam? | Técnicas mapeadas ao MITRE ATT&CK, utilizadas para desenvolver e ajustar a detecção |
| Técnico | Ferramentas de segurança e sistemas automatizados | Quais indicadores específicos devemos bloquear ou monitorar? | Indicadores de comprometimento, como domínios, endereços IP e hashes de arquivos |
Os tipos têm uma vida útil muito diferente. Os indicadores técnicos mudam em dias ou horas, porque os atacantes facilmente trocam uma IP ou um domínio. O conhecimento tático sobre técnicas dura muito mais tempo, porque mudar a forma como um ataque funciona é caro para o adversário. Essa ideia é frequentemente ilustrada pela Pirâmide da Dor: quanto mais você reforça as defesas, de indicadores para técnicas, mais difícil fica para o atacante adaptar-se. Um programa maduro utiliza todos os quatro tipos, mas investe a maior parte de seu esforço analítico nas camadas tática e estratégica.
O ciclo de vida de inteligência de ameaças
A inteligência é produzida por meio de um ciclo repetitivo. Saltar para qualquer etapa faz com que os programas do CTI acabem produzindo relatórios que ninguém lê.
- Defina os requisitos de inteligência: o que a organização precisa saber, para quais decisões e para quem. Um banco pode dar prioridade a fraudes e roubo de credenciais, enquanto uma empresa industrial pode priorizar ameaças à tecnologia operacional.
- Reúna dados das fontes que possam atender a essas exigências, em vez de recorrer a todas as fontes disponíveis.
- Normalizar, deduplicar, traduzir e organizar os dados coletados para que possam ser analisados.
- Conecte os pontos, avalie a confiabilidade e formule conclusões: o que está acontecendo, quão provável que isso nos afete e o que deve ser feito.
- Envie as conclusões no formato correto para o público certo: um breve briefing para executivos, orientações de detecção para o SOC e indicadores para ferramentas automatizadas.
- Pergunte aos consumidores se a informação foi útil e ajuste os requisitos de acordo.
As fases iniciais e finais são as que mais frequentemente são negligenciadas e são as que mantêm o programa relevante para o negócio.
De onde vem a inteligência sobre ameaças
O CTI utiliza uma ampla gama de fontes e programas bons combinam várias delas de forma que cada um compense as lacunas dos outros.
- Fontes abertas (OSINT): relatórios públicos, avisos de segurança, publicações de pesquisadores, redes sociais e repositórios técnicos.
- Dark web e comunidades criminosas: fóruns e mercados onde acesso, dados e ferramentas são negociados, o que muitas vezes revela a segmentação antes que um ataque aconteça.
- Credenciais vazadas e registros de infostealer: os nomes de utilizador e as senhas expostos pertencentes a funcionários, clientes ou terceiros, sendo uma das fontes de informação mais úteis disponíveis, uma vez que as credenciais roubadas constituem um ponto de entrada comum.
- Monitoramento de marca e domínio: domínios semelhantes, perfis falsos e páginas clonadas que se passam por essa organização.
- Feed comerciais e comunitários: feed de indicadores selecionados e grupos de compartilhamento de setores, como os ISACs.
- Telemetria interna: os alertas, incidentes e investigações próprios da organização, que frequentemente são a informação mais relevante de todas, porque descrevem ataques que realmente visam essa organização.
O objetivo não é coletar de todas as fontes possíveis; o objetivo é coletar das fontes que atendam aos requisitos definidos na etapa de direcionamento.
Como a CTI impulsiona a SOC
As operações de inteligência de ameaças e segurança são mais valiosas quando realizadas em conjunto. Uma SOC sem inteligência responde às alertas sem contexto. A inteligência sem uma SOC produz conhecimento sobre o qual ninguém age. Em uma SOC gerenciado, A CTI melhora as operações de quatro maneiras concretas.
Primeiro, isso enriquece alertas, Assim, um analista sabe imediatamente se um endereço ou domínio está associado a uma campanha conhecida. Em segundo lugar, prioriza, ajudando a equipe a se concentrar em atividades relacionadas aos atores que realmente visam o setor da organização. Em terceiro lugar, impulsiona a busca de ameaças, Oferecendo aos analistas hipóteses específicas a serem pesquisadas, como uma técnica recentemente adotada por um grupo que ataca a indústria. Quarto, melhora a engenharia de detecção, à medida que as técnicas mapeadas ao MITRE ATT&CK se tornam novas ou melhores regras de detecção.
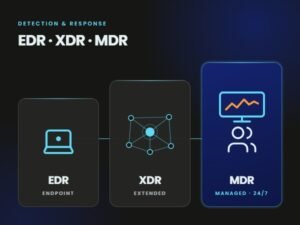
Isso aplica-se independentemente do modelo de detecção em uso. Se a organização estiver executando EDR, XDR ou MDR, A inteligência é o que informa a tecnologia e os analistas sobre o que procurar além dos padrões estabelecidos pelo fornecedor.
Como a CTI molda o teste ofensivo
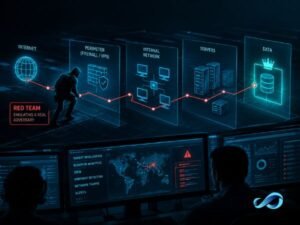
A inteligência é igualmente valiosa no lado ofensivo. Uma inteligência credível Engajamento da Equipe Vermelha Essa estratégia é baseada em informações sobre os atores que realmente atingem a organização, o que diferencia a simulação de adversários de um cenário de ataque genérico. O mesmo se aplica às prioridades do teste de penetração: saber quais técnicas e pontos de entrada estão sendo usados contra organizações semelhantes ajuda a decidir onde concentrar os esforços de testes.
O loop também funciona no sentido inverso. Os resultados dos testes de ataque mostram quais técnicas a organização não consegue detectar, o que, por sua vez, agudiza os requisitos de inteligência e as prioridades de busca.
Erros comuns na análise de ameaças
Quatro erros minam muitos investimentos em CTI:
- Comprar alimentos sem capacidade de análise. Milhares de indicadores por dia são inúteis se ninguém tiver tempo ou habilidade para avaliá-los, e muitas vezes adicionam um ruído de alerta em vez de diminuí-lo.
- Focar apenas nos indicadores. Os indicadores expiram rapidamente. Programas que nunca ultrapassam as listas de bloqueio perdem a vantagem de compreender as técnicas dos atacantes, que tem um efeito mais duradouro.
- Evitando os requisitos. Sem uma definição clara do que a empresa precisa saber, o CTI se torna um serviço de notícias genérico, em vez de uma ferramenta de tomada de decisão.
- Não fechando o ciclo. Se a inteligência nunca resultar em uma nova detecção, uma ameaça bloqueada ou uma prioridade alterada, o programa não poderá demonstrar valor e, eventualmente, perderá o apoio.
Como medir o valor do CTI
A inteligência de ameaças deve ser medida pelo impacto que ela gera, e não pelo número de ameaças identificadas. Indicadores úteis de valor incluem o número de detecções criadas ou melhoradas a partir da inteligência, ameaças identificadas antes de causarem impacto, como a redefinição de credenciais vazadas ou a remoção de domínios falsos, a proporção de alertas enriquecidos com contexto relevante, a redução do tempo de investigação e decisões informadas por briefings estratégicos. Um programa de CTI que possa apontar ações concretas desencadeadas por ele é aquele que a liderança continuará a financiar.
Como o Mercurius fornece inteligência de ameaças
A Mercurius considera a inteligência de ameaças como uma capacidade integrada às operações, e não como um feed separado. Os requisitos de inteligência são definidos para cada cliente de acordo com o seu setor, a sua exposição e as decisões que ele precisa tomar. A recolha abrange as fontes mais relevantes na prática, incluindo atividades na dark web, credenciais vazadas e simulações de identidade de marca, e a análise é apresentada no formato necessário para cada público, desde briefings executivos até orientações de detecção.
Como a mesma equipe gerencia a SOC nativa de inteligência artificial e a segurança ofensiva, a inteligência flui diretamente para a detecção, a busca de ameaças e os cenários de teste. O resultado é inteligência que leva à ação: as credenciais são redefinidas antes de serem usadas, as detecções são criadas antes que uma técnica chegue ao cliente e os cenários de teste refletem adversários reais.
Perguntas frequentes
Qual a diferença entre inteligência de ameaças e dados de ameaças?
Os dados de ameaças são em estado bruto, como endereços IP, domínios ou hashes de arquivos. A inteligência de ameaças é aquela que é analisada em relação ao contexto e às prioridades da própria organização, produzindo uma conclusão que alguém pode agir com base nela. Os dados descrevem o que existe. A inteligência explica o que isso significa para você e o que você deve fazer.
Quais são os quatro tipos de inteligência de ameaças?
Inteligência estratégica para executivos, focada em riscos e tendências. Inteligência operacional para líderes de segurança e respondentes, focada em campanhas e atores específicos. Inteligência tática para analistas de SOC, focada em técnicas de ataque. Inteligência técnica para ferramentas, focada em indicadores de comprometimento.
Uma empresa de médio porte precisa de inteligência de ameaças?
Sim, embora não necessariamente seja um time interno dedicado. As empresas de médio porte se beneficiam mais de inteligência focada, como monitoramento de credenciais vazadas, imitação de marca e ameaças ao seu setor, fornecida como parte de um serviço de segurança gerenciada que pode agir sobre elas.
Como a inteligência de ameaças ajuda um SOC?
Ele enriquece as alertas com contexto, ajuda a priorizar atividades relacionadas a atores ameaçadores relevantes, fornece hipóteses para a detecção de ameaças e transforma o conhecimento das técnicas dos atacantes em novas regras de detecção. Isso acelera e torna a função de segurança mais precisa.
É suficiente um feed de inteligência de ameaças?
Raramente. Um feed fornece indicadores que expiram rapidamente e exigem análise para serem úteis. Sem pessoas e processos para avaliar os dados, conectá-los ao negócio e agir com base nisso, um feed tende a gerar mais ruído do que a redução de riscos.