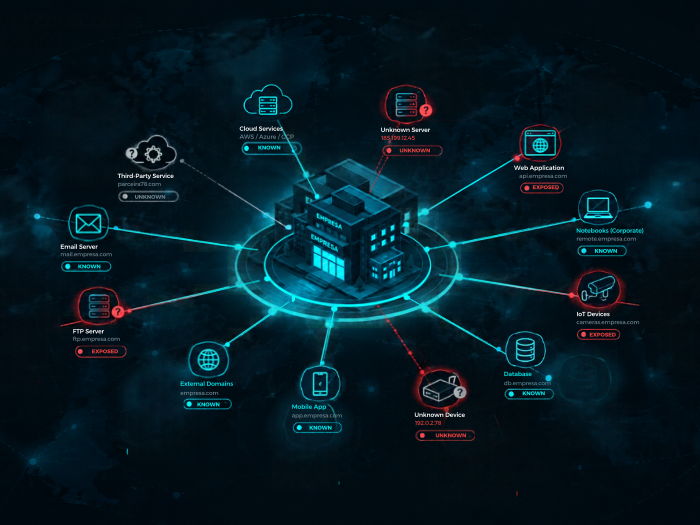
Los equipos de seguridad protegen lo que conocen. Los atacantes se enfocan en todo lo que pueden encontrar. La diferencia entre estas dos listas es donde comienzan muchas vulnerabilidades: un servidor de pruebas olvidado, un sitio de marketing creado por una agencia hace años pero nunca cerrado, un bucket de almacenamiento en la nube creado para un único proyecto y que nunca se cerró. El EASM existe para cerrar esa brecha. Este artículo explica qué es EASM, por qué la superficie de ataque sigue creciendo, qué incluye, cómo funciona el proceso de descubrimiento y monitoreo y cómo EASM se relaciona con la exploración de vulnerabilidades y con los tests de penetración externos.
La respuesta corta
EASM responde a una pregunta aparentemente sencilla: ¿cómo se ve nuestra organización a través de Internet? Detecta continuamente activos en línea, incluidos aquellos que nadie ha registrado en un inventario, y alerta sobre aquellos que están expuestos, mal configurados o vulnerables.
La diferencia clave con los enfoques tradicionales radica en el punto de partida. La mayoría de las herramientas de seguridad comienzan con una lista de activos conocidos y los verifican. EASM comienza con nada más que el nombre de la organización y su huella pública, y descubre los activos de la misma manera que lo haría un adversario. Por eso suele descubrir cosas que la organización no sabía que era propietaria.
¿Por qué la superficie de ataque sigue creciendo?
La superficie de ataque externa de una organización no es estática. Se expande constantemente, a menudo sin que el equipo de seguridad esté involucrado, por razones que forman parte del normal funcionamiento de la empresa:
- Adopción de la nube. Los equipos pueden crear servidores, almacenamiento y servicios en cuestión de minutos, con frecuencia fuera de los procesos centrales de TI.
- Iniciativas digitales. Los sitios de campaña, los portales de clientes y las APIs se ponen en marcha rápidamente, a veces por parte de agencias externas o socios.
- Fusiones y adquisiciones. Cada empresa adquirida aporta sus propios dominios, sistemas e infraestructura heredada.
- Trabajo remoto. Las puertas de acceso remotas, las herramientas de colaboración y las aplicaciones SaaS multiplican los puntos de entrada.
- Shadow IT. Los departamentos adoptan herramientas y servicios por su cuenta, sin que se realice una revisión de seguridad.
- Activos olvidados. Los entornos antiguos, los proyectos abandonados y los sistemas de prueba suelen permanecer en línea mucho tiempo después de que nadie se acuerde de ellos.
Cada uno de estos sistemas por sí solo es legítimo. Juntos, esto significa que cualquier inventario mantenido manualmente se vuelve obsoleto casi al instante de ser escrito.
¿Qué constituye la superficie de ataque externa?
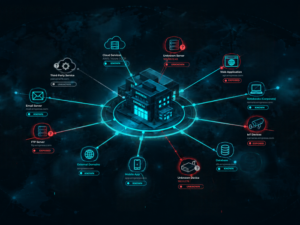
La superficie de ataque externa incluye todos los recursos que pueden ser accesados desde Internet y que están asociados con la organización. Las principales categorías son:
- Dominios y subdominios, Incluyendo los registrados por unidades empresariales, agencias o filiales.
- Direcciones IP y servicios expuestos, Estos servicios incluyen servidores web, acceso remoto, bases de datos e interfaces administrativas accesibles desde Internet.
- Activos en la nube, Incluyendo buckets de almacenamiento, máquinas virtuales y servicios gestionados con puntos finales públicos.
- Aplicaciones web y APIs, Desde sitios web principales hasta pequeños y olvidados portales.
- Certificados, cuyos registros públicos a menudo revelan subdominios y servicios.
- Activos de terceros y proveedores que están conectados a la organización o alojados en su nombre.
- Activos relacionados con la marca, tales como dominios similares Registradas por otros, que no pertenecen a la organización, pero que son parte de la forma en que los atacantes la utilizan para atacar.
Una forma útil de pensar en esto: si un atacante puede encontrárselo buscando en Internet el nombre de la organización, entonces pertenece a la superficie de ataque externa.
Cómo funciona EASM
EASM funciona como un ciclo continuo en lugar de un proyecto único. Las etapas típicas son:
- Partiendo de semillas conocidas, como los dominios principales y los nombres de marca de la organización, EASM se expande hacia afuera utilizando fuentes públicas: registros DNS, registros de transparencia de certificados, datos de análisis en todo el Internet y información de registro. Cada nuevo recurso encontrado se convierte en una semilla para la búsqueda ulterior.
- Cada activo descubierto se evalúa para confirmar si realmente pertenece a la organización, a un proveedor o si no tiene relación con él. La atribución precisa es lo que distingue un inventario útil de uno confuso.
- Inventario y clasificación. Los activos confirmados se registran con contexto: qué son, quién los posee, qué tecnología utilizan y cuán críticos son para el negocio.
- Evaluación de riesgos. Se verifican los activos en busca de exposiciones como software obsoleto, interfaces administrativas abiertas, configuraciones débiles, certificados caducados o datos confidenciales que estén públicamente accesibles. información sobre amenazas ayuda a priorizar las exposiciones que los atacantes están activamente apuntando.
- Priorización y remediación. Los hallazgos se clasifican por riesgo real, y los equipos responsables solucionan, restringen o desmantelan el activo.
- Monitoreo continuo. El ciclo se repite constantemente, ya que nuevos activos aparecen y los existentes cambian cada semana.
EASM suele describirse como una parte de un enfoque más amplio denominado Gestión continua del riesgo de amenazas (CTEM), que vincula la detección, la priorización, la validación y la mitigación en un único programa continuo.
EASM, análisis de vulnerabilidades y pentest externo
Estas tres prácticas suelen confundirse porque todas ellas miran la organización desde fuera. Responden a preguntas diferentes y las diferencias importan al decidir qué invertir.
| Dimensión | EASM | Escaneo de vulnerabilidades | Pentest externo |
|---|---|---|---|
| La pregunta principal | ¿Qué exponemos? | ¿Qué debilidades conocidas existen en los activos conocidos? | ¿Qué puede realmente lograr un atacante? |
| Punto de partida | El nombre de la organización y su presencia pública | Una lista de objetivos predefinida | Un alcance definido acordado con el cliente |
| Encuentra activos desconocidos | Sí, ese es su propósito principal | No, solo comprueba lo que se le da | A veces, durante las misiones de reconocimiento |
| Demuestra explotación | No | No | Sí |
| Frecuencia | Continuo | Periodica o continua | Periodica, normalmente anual o tras cambios |
| Principales resultados | Inventario de activos en activo y exposiciones prioritarias | Lista de vulnerabilidades por activo | Patrones de ataque comprobados y impacto en los negocios |
La conclusión práctica es que ninguno de los tres reemplaza a los demás. EASM muestra lo que existe, escanea las vulnerabilidades conocidas en gran escala y proporciona una pentest externo demuestra lo que un atacante podría realmente hacer con ellos.
Cómo trabajan EASM y pentest
EASM y la prueba de penetración son más valiosos cuando se combinan. prueba de penetración La eficacia de un análisis de penetración depende únicamente de su alcance. Si la organización no conoce un recurso expuesto, no lo incluirá en el análisis y el test no detectará exactamente el tipo de sistema olvidado que los atacantes más aman. EASM corrige esto mediante la producción de un inventario actual y completo que permite definir con precisión el alcance del análisis de penetración.
La relación también funciona en la otra dirección. EASM señala las vulnerabilidades pero no demuestra si pueden ser explotadas ni hasta qué punto un atacante podría aprovecharlas. Un pentest recoge los hallazgos más significativos y los valida, separando el riesgo teórico de los caminos de ataque reales. Cuando se utilizan conjuntamente, EASM proporciona una visibilidad continua y el pentest proporciona pruebas periódicas.
Conclusiones comunes y por qué son importantes
Las exposiciones que revela EASM a menudo son inofensivas por sí solas pero peligrosas en combinación. Los hallazgos típicos incluyen:
- Ambientes olvidados, como los sistemas de prueba o de faseación antiguos que aún están en funcionamiento y cuentan con software obsoleto.
- Interfazes administrativas expuestas, como paneles de acceso remoto o consolas de gestión accesibles desde Internet.
- Almacenamiento en la nube configurado incorrectamente Esto hace que los archivos sean accesibles públicamente.
- Subdominios no mantenidos Se refieren a servicios que ya no existen, que en algunos casos pueden ser asumidos por terceros.
- Certificados caducados o mal configurados que erosionan la confianza y pueden indicar activos abandonados.
- Activos gestionados por proveedores o agencias que la organización consideraba que era responsabilidad de otra persona.
Lo que estos hallazgos tienen en común es que se encuentran fuera del campo de visión del equipo de seguridad. Rara vez son consecuencia de negligencia. Son la consecuencia natural de un negocio que se mueve más rápido que su inventario.
Cómo crear una práctica de EASM
Las organizaciones que empiezan a utilizar EASM pueden seguir un camino práctico:
- Defina los semillas. Enumere los principales dominios, marcas, filiales y rangos de IP conocidos que iniciarán el proceso de descubrimiento.
- Realice una búsqueda inicial. Los primeros resultados suelen revelar un número significativo de activos desconocidos o olvidados, que deberían ser revisados en lugar de actuar de golpe.
- Asigne la propiedad. Cada activo confirmado necesita un propietario. Los activos sin propietarios son los que tienen más probabilidades de permanecer expuestos.
- Priorizar por riesgo. Primero identifique las interfaces administrativas expuestas, los datos confidenciales y el software desactualizado que se conecta a Internet.
- Desconéctese lo que no sea necesario. Eliminar activos innecesarios es a menudo la forma más rápida y económica de reducir el riesgo.
- Integrarse con los procesos existentes. Introduzca nuevos activos en la gestión de vulnerabilidades, la determinación de los puntos débiles y la gestión de cambios, de modo que EASM se integre en las operaciones diarias en lugar de convertirse en un informe independiente.
- Medir la tendencia. Siga el número de activos desconocidos descubiertos, el tiempo necesario para remediar las exposiciones críticas y si la superficie de ataque está disminuyendo o creciendo.
Cómo Mercurius aborda la gestión de la superficie de ataque externa
Mercurius se aproxima a la superficie de ataque externa de la misma manera que lo haría un atacante, lo cual es natural para un equipo cuya esencia es la seguridad ofensiva. El análisis continuo indica qué activos expone realmente la organización, la atribución separa los activos del cliente del ruido, y las exposiciones se priorizan en función de cómo actúan los atacantes, informados por inteligencia de amenazas.
La diferencia radica en lo que sucede a continuación. Dado que el mismo equipo realiza pruebas de penetración, las exposiciones más significativas pueden validarse mediante una explotación real, y el inventario actual se integra directamente en un escaneo de penetración preciso. El resultado es una visión continua del área de ataque combinada con pruebas periódicas de lo que realmente importa, de modo que los esfuerzos de remediación se orienten hacia aquellas áreas que reducen el riesgo más significativamente.
Preguntas frecuentes
¿Cuál es la diferencia entre EASM y un escáner de vulnerabilidades?
Un escáner de vulnerabilidades comprueba una lista predefinida de activos conocidos para detectar posibles vulnerabilidades. EASM se inicia sin esa lista y descubre activos desde el exterior, incluidos aquellos de los que la organización no tenía conocimiento. La exploración responde a qué está mal en los activos conocidos. EASM responde a qué activos existen en primer lugar.
¿EASM sustituye a una prueba de penetración?
No. EASM proporciona una visibilidad continua de lo expuesto, pero no demuestra si las exposiciones pueden ser explotadas ni qué podría lograr un atacante. Una prueba de penetración proporciona esa prueba. Ambos complementan la otra, y EASM hace que la delimitación del pentest sea más precisa.
¿Qué es la shadow IT y por qué es importante para EASM?
La shadow IT se refiere a sistemas y servicios adoptados por áreas empresariales sin el conocimiento ni la aprobación de TI y seguridad. Estas herramientas rara vez se monitorean ni se mantienen, lo que las hace atractivas para los atacantes. Descubrir la shadow IT es uno de los principales beneficios de EASM.
¿Con qué frecuencia debe evaluarse la superficie de ataque?
Constantemente. Nuevos activos aparecen y los existentes cambian cada semana a medida que el negocio evoluciona. Un inventario a tiempo real se vuelve obsoleto rápidamente, por eso EASM está diseñado para funcionar como un proceso continuo.
¿Es relevante el EASM para las empresas de tamaño medio?
Sí. Las empresas de tamaño medio suelen tener menos personas encargadas de la gestión de la infraestructura, una mayor dependencia de agencias y proveedores y inventarios menos completos, lo que hace más probable que los activos desconocidos sean objeto de ataques. La visibilidad continua de la superficie de ataque externa es una de las formas más rentables para reducir el riesgo.