Cada equipo de seguridad está rodeado de datos sobre amenazas. Los feeds proporcionan miles de direcciones IP sospechosas al día, los proveedores publican informes y las alertas llegan constantemente. Muy poco de esa información, por sí sola, ayuda a decidir qué hacer. La inteligencia sobre amenazas cibernéticas es la disciplina que llena ese vacío. Pregunta qué amenazas son realmente relevantes para una organización específica, recopila la información adecuada sobre ellas y entrega conclusiones a las personas que pueden actuar. Este artículo explica qué es la CTI, los cuatro tipos de inteligencia y quién las utiliza, el ciclo de vida que la produce, de dónde proviene y cómo mejora la detección, la respuesta y los tests.
La respuesta corta
La inteligencia de amenazas es el conocimiento sobre tus adversarios que cambia lo que haces. Si una información no conduce a una mejor decisión, a una detección más rápida o a una defensa más específica, aún no se trata de inteligencia, por sofisticada que parezca.
En la práctica, el CTI ayuda a una organización a responder a tres preguntas: ¿Quién es el público objetivo de nuestra empresa? ¿Cómo operan? ¿Estamos preparados para ello? Cada programa de CTI útil está diseñado para responder a esas preguntas en función de la propia empresa, y no para el conjunto de internet.
Datos, información e inteligencia
La interpretación más común en este campo es considerar una corriente de datos como inteligencia. Es importante precisar esta distinción, ya que determina si una inversión en tecnología de inteligencia artificial produce valor o ruido.
- Datos es crudo y sin filtrar: una dirección IP, un hash de archivo, un nombre de dominio y un nombre de usuario encontrados en un dump.
- Información Es un dato con algún contexto: esta dirección IP fue utilizada en una campaña de phishing la semana pasada.
- Inteligencia La información se analiza en función de su propio entorno y prioridades: esta campaña apunta a empresas de nuestro sector, utiliza una técnica que nuestro sistema de detección actual no cubre y se ha hecho pasar por nuestra marca, por lo que tenemos que actuar en estos tres puntos.
El valor se genera en la última etapa. Recopilar más datos es fácil. Transformarlo en una decisión que alguien pueda tomar requiere análisis, contexto sobre el negocio y una comprensión clara de lo que la organización necesita saber.
Los cuatro tipos de inteligencia de amenazas
La inteligencia de amenazas sirve a diferentes audiencias, desde la junta directiva hasta el analista en el centro de operaciones. Normalmente se divide en cuatro tipos, cada uno de los cuales responde a una pregunta diferente con un horizonte temporal diferente.
| Tipo | Publico | Pregunta que responde | Producción típica |
|---|---|---|---|
| Estrategico | Directivos y el consejo de administración | ¿Qué amenazas son relevantes para nuestro negocio y por qué? | Informes sobre las tendencias de la amenaza, el riesgo para el sector y las prioridades de inversión |
| Operacional | Líderes de seguridad y responsables de incidentes | ¿Quién nos está atacando y qué están planeando? | Visión general de las campañas específicas y las intenciones de los actores |
| Táctico | Analistas de SOC y ingenieros de detección | ¿Cómo operan estos atacantes? | Técnicas adaptadas a MITRE ATT&CK, utilizadas para crear y optimizar la detección |
| Técnico | Herramientas de seguridad y sistemas automatizados | ¿Qué indicadores específicos debemos bloquear o vigilar? | Indicadores de compromiso como dominios, direcciones IP y hashes de archivos |
Los tipos tienen vidas muy diferentes. Los indicadores técnicos cambian en días o horas, porque los atacantes pueden fácilmente cambiar una dirección IP o un dominio. El conocimiento táctico sobre las técnicas dura mucho más tiempo, porque cambiar la forma en que funciona un ataque es costoso para el adversario. Esta idea se ilustra a menudo con la Pirámide del Dolor: cuanto más alto se construyen las defensas, desde los indicadores hasta las técnicas, más cuesta adaptar el ataque al adversario. Un programa maduro utiliza todos los cuatro tipos, pero invierte la mayor parte de su esfuerzo analítico en las capas táctica y estratégica.
El ciclo de vida de la inteligencia de amenazas
La inteligencia se produce a través de un ciclo repetible. Saltar cualquier etapa es cómo los programas de CTI terminan produciendo informes que nadie lee.
- Defina los requisitos de inteligencia: qué debe saber la organización, para qué decisiones y para quiénes. Un banco puede dar prioridad a la detección de fraudes y el robo de credenciales, mientras que una empresa industrial puede dar prioridad a las amenazas a la tecnología operativa.
- Recopile datos de las fuentes que puedan cumplir esos requisitos, en lugar de recurrir a todas las disponibles.
- Normalizar, deduplicar, traducir y organizar los datos recopilados para que puedan ser analizados.
- Conecte los puntos, evalúe la confiabilidad y formule juicios: ¿qué está ocurriendo, cuán probable es que nos afecte y qué debería hacerse.
- Presente las conclusiones en el formato adecuado al público adecuado: una breve presentación para los ejecutivos, orientación para la SOC, indicadores para herramientas automatizadas.
- Pregunte a los consumidores si la información era útil y ajuste los requisitos en consecuencia.
Las primeras y últimas fases son las que más a menudo se pasan por alto y son las que mantienen el programa relevante para la empresa.
De dónde proviene la inteligencia sobre amenazas
El CTI se basa en una amplia gama de fuentes, y los buenos programas combinan varias de ellas para que cada uno compense las carencias de los demás.
- Fuentes abiertas (OSINT): informes públicos, avisos de seguridad, publicaciones de investigadores, redes sociales y repositorios técnicos.
- Web oscura y comunidades criminales: foros y mercados en los que se intercambian acceso, datos y herramientas, que a menudo revelan la segmentación antes de que ocurra un ataque.
- Credenciales filtradas y registros de infostealer: la exposición de nombres de usuario y contraseñas de empleados, clientes o terceros, una de las fuentes más prácticas disponibles debido a que las credenciales robadas suelen ser un punto de entrada común.
- Monitorización de marcas y dominios: dominios similares, perfiles falsos y páginas clonadas que imitan a la organización.
- Información comercial y comunitaria: fuentes de información seleccionadas y grupos de intercambio de información sectorial como los ISAC.
- Telemetría interna: las propias alertas, incidentes e investigaciones de la organización, que a menudo son la información de inteligencia más relevante de todas, porque describen los ataques que realmente están dirigidos contra ella.
El objetivo no es recopilar datos de todas las fuentes posibles. Se trata de recopilar datos de las fuentes que cumplen los requisitos definidos en la etapa de dirección.
Cómo CTI potencia el SOC
La inteligencia de amenazas y las operaciones de seguridad son más valiosas juntas. Un SOC sin inteligencia reacciona ante las alertas sin contexto. La inteligencia sin un SOC produce conocimientos sobre los cuales nadie actúa. En un SOC gestionado, CTI mejora las operaciones de cuatro maneras concretas.
Primero, esto Enriquece las alertas, por lo que un analista sabe inmediatamente si una dirección o dominio está asociado a una campaña conocida. En segundo lugar, Prioriza, Ayuda al equipo a centrarse en actividades relacionadas con los actores que realmente afectan al sector de la organización. En tercer lugar, impulsará la búsqueda de amenazas, proporcionando a los analistas hipótesis específicas a buscar, como una técnica recientemente adoptada por un grupo que se dirige a la industria. Cuarto, Mejora la ingeniería de detección, Esto se debe a que las técnicas adaptadas a la metodología MITRE ATT&CK se convierten en nuevas o mejores reglas de detección.
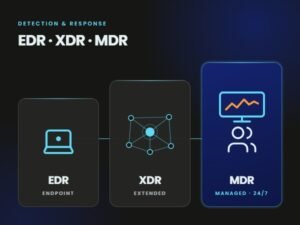
Esto se aplica independientemente del modelo de detección en vigor. EDR, XDR o MDR, La inteligencia es lo que indica a la tecnología y a los analistas qué buscar más allá de los parámetros predeterminados del proveedor.
Cómo CTI modela el testing ofensivo
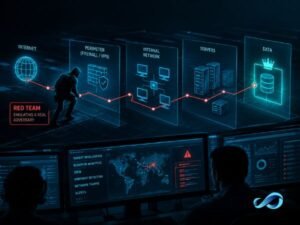
La inteligencia es igualmente valiosa en el lado ofensivo. Una inteligencia creíble Engajamiento del Equipo Rojo Se basa en información sobre los actores que afectan de manera realista a la organización, lo que distingue la emulación de adversarios de un escenario de ataque genérico. Lo mismo se aplica a las prioridades del análisis de penetración: conocer qué técnicas y puntos de entrada se están utilizando contra organizaciones similares ayuda a decidir dónde concentrar el esfuerzo de prueba en primer lugar.
El ciclo también funciona en sentido inverso. Los resultados de los análisis de ataque muestran qué técnicas la organización no puede detectar, lo que a su vez agudiza los requisitos de inteligencia y las prioridades de búsqueda.
Errores comunes en la inteligencia de amenazas
Cuatro errores minan muchos de los beneficios que se obtienen con las inversiones en tecnología de la información y comunicación:
- Comprar alimentos sin capacidad de análisis. Miles de indicadores al día son inútiles si nadie tiene el tiempo ni las habilidades para evaluarlos, y a menudo generan un ruido de alerta en lugar de reducérselo.
- Centrarse únicamente en los indicadores. Los indicadores caducan rápidamente. Los programas que nunca pasan de las listas de bloqueo no captan el valor más duradero de comprender las técnicas utilizadas por los atacantes.
- Ignorando los requisitos. Sin una definición clara de lo que la empresa necesita saber, el CTI se convierte en un servicio de noticias genérico en lugar de convertirse en una herramienta de toma de decisiones.
- No se cierra el ciclo. Si la inteligencia nunca resulta en una nueva detección, una amenaza bloqueada o una prioridad modificada, el programa no puede demostrar su valor y eventualmente pierde el apoyo.
Cómo medir el valor de CTI
La inteligencia de amenazas debe medirse por los cambios que produce, no por la cantidad de datos recopilados. Indicadores útiles de valor incluyen el número de detecciones creadas o mejoradas gracias a la inteligencia, las amenazas identificadas antes de que causaran impacto, como la restablecimiento de credenciales filtradas o la eliminación de dominios falsos, la proporción de alertas enriquecidas con contexto relevante, la reducción del tiempo de investigación y las decisiones informadas por reuniones informativas estratégicas. Un programa de CTI que pueda indicar acciones concretas desencadenadas por él será el que la dirección seguirá financiando.
Cómo Mercurius proporciona inteligencia de amenazas
Mercurius considera la inteligencia de amenazas como una capacidad vinculada a las operaciones, no como una fuente independiente. Los requisitos de inteligencia se definen para cada cliente en función de su sector, su exposición y las decisiones que debe tomar. La recopilación abarca las fuentes más relevantes en la práctica, como la actividad en la web oscura, las credenciales filtradas y la falsificación de marcas, y el análisis se proporciona en el formato que cada audiencia necesita, desde reuniones informativas para ejecutivos hasta guías de detección.
Dado que el mismo equipo gestiona la SOC nativa de inteligencia artificial y la seguridad ofensiva, la inteligencia fluye directamente hacia la detección, la búsqueda de amenazas y los escenarios de prueba. El resultado es información que lleva a la acción: las credenciales se restablecen antes de su uso, las detecciones se generan antes de que una técnica llegue al cliente y los escenarios de prueba reflejan a adversarios reales.
Preguntas frecuentes
¿Cuál es la diferencia entre la inteligencia de amenazas y los datos de amenazas?
Los datos de amenazas son en estado bruto, como direcciones IP, dominios o hashes de archivos. La inteligencia de amenazas es esa información analizada en función del contexto y las prioridades de la propia organización, lo que permite llegar a una conclusión sobre las acciones que se pueden tomar. Los datos describen lo que existe. La inteligencia explica lo que significa para usted y qué debe hacer.
¿Cuáles son los cuatro tipos de inteligencia de amenazas?
Información estratégica para ejecutivos, enfocada en riesgos y tendencias. Información operativa para líderes de seguridad y encargados de responder a incidentes, enfocada en campañas y actores específicos. Información táctica para analistas de SOC, enfocada en técnicas de ataque. Información técnica para herramientas, enfocada en indicadores de compromiso.
¿Necesita una empresa mediana inteligencia de amenazas?
Sí, aunque no necesariamente con un equipo interno dedicado. Las empresas de tamaño medio se benefician más de una inteligencia enfocada, como la monitorización de credenciales filtradas, la falsificación de marcas y las amenazas a su sector, proporcionada como parte de un servicio de seguridad gestionado que pueda actuar en consecuencia.
¿Cómo ayuda la inteligencia de amenazas a un SOC?
Enriquece las alertas con contexto, ayuda a priorizar la actividad relacionada con actores de amenazas relevantes, proporciona hipótesis para la detección de amenazas y convierte el conocimiento de las técnicas utilizadas por los atacantes en nuevas reglas de detección. Esto acelera y mejora la eficiencia del SOC.
¿Es suficiente un feed de inteligencia de amenazas?
Raramente. Un feed proporciona indicadores que caducan rápidamente y requieren análisis para ser útiles. Sin personas ni procesos que evalúen los datos, los conecten a la empresa y actúen en consecuencia, un feed tiende a agregar ruido en lugar de reducir el riesgo.