Ningún sector sufre una carga de seguridad más pesada que los servicios financieros. Albergue los datos que los atacantes quieren más, maneja el dinero que finalmente buscan y opera bajo una red de regulaciones a la que pocas otras industrias se enfrentan. Para un CISO o líder tecnológico en un banco, fintech o aseguradora, el desafío diario es gestionar un panorama de amenazas sin cesar y un nivel de regulación cada vez más exigente al mismo tiempo, sin paralizar la actividad empresarial. Este artículo mapea ambos lados de ese desafío: los principales riesgos cibernéticos y las principales regulaciones, y explica cómo un programa resiliente aborda ambos problemas de manera conjunta en lugar de como problemas separados.
¿Por qué el sector financiero es el objetivo principal?
Las instituciones financieras son atacadas más que cualquier otra industria por razones estructurales y permanentes. El motivo es el más evidente en toda la ciberdelincuencia: el dinero. Además del robo directo, las instituciones financieras poseen concentraciones de datos personales y financieros de gran valor en los mercados del crimen, lo que las convierte en un objetivo tanto para el robo de datos como para la fraude.
Tres factores agravan la exposición a los ciberataques: en primer lugar, el sector está profundamente interconectado a través de redes de pagos, banca corresponsal y, cada vez más, a través de la financiación abierta y las APIs que vinculan a las instituciones con un amplio ecosistema de fintechs y terceros. Cada conexión es una vía potencial de ataque. En segundo lugar, el ritmo de la transformación digital ha ampliado la superficie de ataque más rápido de lo que muchas instituciones pueden protegerla, ya que las aplicaciones móviles, los pagos instantáneos y los servicios en la nube se multiplican. En tercer lugar, el impacto de una brecha es inusualmente grave: además del coste directo, se producen penalizaciones regulatorias, la pérdida de confianza del cliente y daños sistémicos en la reputación. La investigación Cost of a Data Breach de IBM clasifica constantemente al sector financiero entre las industrias con los mayores costos medios de una brecha de datos, siendo la segunda más costosa tras la sanidad en la mayoría de los años.
Los principales riesgos cibernéticos para las instituciones financieras
Las amenazas que enfrenta el sector financiero son diversas, pero un puñado de ellas dominan la situación de riesgo y la atención de las autoridades reguladoras.
- Ransomware y extorsión. La amenaza más disruptiva, capaz de detener las operaciones y ahora combinada rutinariamente con el robo de datos para presionar por el pago. Para una institución que debe estar disponible, el tiempo de inactividad en sí mismo representa una pérdida crítica.
- Fraude y toma de control de cuentas. Los atacantes comprometen las cuentas de los clientes mediante phishing, robo de credenciales y ingeniería social, y luego trasladan el dinero. En mercados con pagos instantáneos como PIX en Brasil, el fraude de pago por impulso autorizado, en el que la víctima es engañada para enviar dinero, se ha convertido en una preocupación importante.
- Atacados de aplicaciones y API. A medida que la tecnología financiera abierta y los servicios digitales se expanden, las aplicaciones web y las APIs que las soportan adquieren un valor enorme y se convierten en objetivos principales para el abuso de la lógica, la autenticación y los controles de acceso.
- Riesgo de terceros y cadena de suministro. La finanzas modernas dependen de una red densa de proveedores, socios de fintech y proveedores de cloud. Cualquier deficiencia en cualquiera de ellos puede convertirse en una vulnerabilidad para la institución, por lo que los reguladores ahora analizan directamente el riesgo de terceros.
- Amenazas internas. Ya sea intencional o negligente, las personas con acceso legítimo siguen representando un riesgo significativo en un entorno en el que el acceso equivale al dinero.
- Denegación de servicio distribuida (DDoS). Atacazos que tienen como objetivo desconectar los servicios, a veces como extorsión y otras como cortafuegos para otra intrusión.
Lo que los une es que en el ámbito financiero, un compromiso técnico se traduce en pérdidas financieras y regulatorias más rápidamente que en casi cualquier otro sector. La brecha entre la intrusión y el daño es breve, lo que exige una detección y respuesta rápidas.
El panorama regulatorio
Las instituciones financieras operan bajo un conjunto de regulaciones en capas que tratan cada vez más la ciberseguridad como una obligación fundamental, no como un detalle técnico. Los requisitos exactos dependen de dónde opera una institución y de lo que hace, pero la tabla siguiente muestra los marcos más relevantes, con especial atención a las Américas y a los estándares aplicados a nivel global.
| Región o dominio | Marco clave | Lo que requiere |
|---|---|---|
| Globalización, pagos | PCI-DSS v4.0 | Protección de los datos de los titulares de tarjetas, incluyendo pruebas de penetración obligatorias y nuevas pruebas |
| Envío de mensajes interbancarios a nivel global | SWIFT CSP | Asiguramiento de la conectividad y los entornos de transacciones de SWIFT |
| Globalización, mejores prácticas | ISO 27001 y NIST CSF | Un programa de seguridad de la información gestionado y un marco de control común |
| Unión Europea | DORA | Gestión de riesgos en TIC, reportes de incidentes, supervisión por parte de terceros y pruebas de penetración dirigidas a amenazas |
| Estados Unidos | GLBA, NYDFS Parte 500, normas de la SEC | Protección de los datos de los clientes: un programa formal de ciberseguridad con pruebas y divulgación de incidentes graves |
| Brasil | Resolución 4.893 de CMN, normas del BCB, LGPD | Política de ciberseguridad, gestión e informe de incidentes ante la autoridad reguladora, protección de datos y Finanzas Abiertas y PIX Security |
| Chile | Ley 21.663 y CMF RAN 20-10 | El marco nacional de ciberseguridad con requisitos de notificación de incidentes y de riesgo operativo y cibernético para entidades financieras |
Hay algunos puntos que merecen atención para los líderes de la región. En Brasil, la combinación de la resolución de ciberseguridad de la CMN, las exigencias de la FinTech y el PIX, y la LGPD crean un conjunto denso y específico de obligaciones, incluyendo la obligación de reportar incidentes relevantes al Banco Central. En Chile, la Ley Marco de Ciberseguridad ha elevado el nivel a nivel nacional, y el marco del CMF añade requisitos operacionales y de riesgo cibernético específicos para cada sector. Y cualquier institución que tenga contacto con clientes o operaciones europeas ahora debe considerar DORA, que destaca por exigir explícitamente pruebas de penetración dirigidas por amenazas y una supervisión rigurosa de los proveedores de tecnología.
Dado que estos requisitos cambian y se superponen, este artículo es una guía, no un asesoramiento legal. Confirme las obligaciones vigentes con las fuentes primarias y, en caso necesario, consulte a un asesor jurídico cualificado.
Dónde confluyen la regulación y el riesgo: las brechas comunes
Los marcos mencionados anteriormente no son arbitrarios. Cada uno codifica una lección extraída de incidentes reales, por lo que los requisitos regulatorios y los riesgos reales se alinean de manera tan estrecha. Varias lagunas recurrentes se encuentran exactamente en esa intersección.
La primera es la prueba que es más bien estética que real. Los reglamentos exigen cada vez más pruebas de penetración, y las más avanzadas, como DORA, requieren pruebas dirigidas a amenazas que simulan un adversario real. Una institución que considera esto como un trámite a completar, con una exploración superficial, no cumple ni el espíritu de la norma ni sus propios riesgos. La segunda es la detección y respuesta lentas. Casi todos los frameworks ahora incluyen plazos para la notificación de incidentes, que es imposible cumplir si la institución no puede detectar un incidente de forma rápida en primer lugar. La tercera es el riesgo no gestionado de terceros, ahora un requisito específico en DORA y un enfoque cada vez más frecuente en otros lugares, pero aún así sigue siendo un punto débil para muchas instituciones que protegen su perímetro pero no los de sus proveedores. El objetivo de cerrar estas brechas es que la conformidad y la verdadera seguridad se conviertan en una misma tarea.
Cómo crear un programa de seguridad resistente
Para una institución financiera, el objetivo es un programa en el que la seguridad y la conformidad se refuerzan mutuamente en lugar de competir por presupuesto y atención. En la práctica, esto se basa en unos pocos pilares.
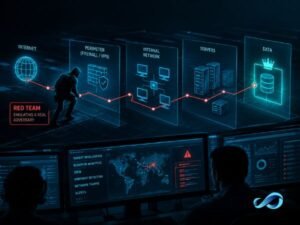
- Testa como un verdadero atacante. Anímense más allá de las verificaciones de cumplimiento hacia la autenticidad del testing de penetración, y para las instituciones más avanzadas, la emulación de adversarios y el red teaming adaptados a marcos como MITRE ATT&CK. Esto cumple con las normas más estrictas y, lo que es más importante, revela la exposición que realmente importa.
- Detectar y responder rápidamente. El monitoreo continuo con una función de operaciones de seguridad competente es lo que convierte una intrusión en un incidente contenido en lugar de una vulneración que pueda reportarse. También es lo que permite cumplir los plazos de notificación de incidentes en la normativa moderna.
- Gestionar el riesgo de terceros directamente. Extienda el mismo rigor a los proveedores, socios de fintech y proveedores de cloud, con evaluaciones y supervisión continua, como exigen cada vez más las regulaciones.
- Haga que el cumplimiento sea un subproducto. Cuando la prueba, el monitoreo y la respuesta se llevan a cabo de manera continua, las evidencias que los reguladores y los auditores solicitan se generan como un resultado natural, no como un ejercicio separado que paraliza la actividad empresarial.
Las instituciones que lo gestionan bien no dividen la seguridad y la conformidad en dos áreas distintas. Implementan un programa que logra ambos objetivos, lo que es la única estrategia sostenible a medida que la normativa sigue aumentando.
Cómo Mercurius ayuda a las instituciones financieras
Mercurius trabaja con organizaciones financieras precisamente en la intersección entre riesgo y regulación. En el lado ofensivo, sus ingenieros certificados ofrecen pruebas de penetración y emulación de adversarios que van mucho más allá de una simple verificación de cumplimiento, adaptadas a metodologías reconocidas y al MITRE ATT&CK, lo que los marcos más estrictos cada vez más exigen. En el lado defensivo, su SOC gestionado basado en IA proporciona la detección continua y la respuesta rápida que tanto limita el impacto de las vulneraciones como permite cumplir los plazos de presentación de informes regulatorios. Y en el aspecto de gobernanza, ayuda a las instituciones a convertir esa rigurosidad operativa en evidencia que satisfaga a los auditores y a los reguladores, de manera que el cumplimiento se convierta en un subproducto de una buena seguridad en lugar de un peso adicional.
El principio rector coincide con lo que los líderes financieros nos han dicho que quieren: un socio con la profundidad técnica para encontrar y solucionar lo que importa, y la capacidad de traducirlo al lenguaje que entienden el consejo de administración y la autoridad reguladora. Para un sector en el que una brecha técnica se convierte en una pérdida financiera y regulatoria en cuestión de horas, esa combinación es el punto clave.
En la mayoría de los casos, el modelo de caja gris ofrece el mejor equilibrio, ya que permitir al tester tener una cuenta de usuario normal evita pasar días en la investigación y permite dedicar el tiempo a encontrar problemas reales. El modelo de caja negra maximiza el realismo cuando el objetivo es medir la exposición externa. El modelo de caja blanca está reservado para obtener la máxima seguridad en las aplicaciones más críticas.
Preguntas frecuentes
¿Por qué el sector financiero es objeto de ataques cibernéticos con tanta frecuencia? Porque allí se encuentran el dinero y los datos más valiosos. Las instituciones financieras también están profundamente interconectadas a través de redes de pagos y la finanza abierta, lo que multiplica los puntos de entrada y el impacto de una brecha es severo, combinando pérdidas directas, sanciones regulatorias y daño a la reputación. Estos factores hacen de la banca el sector más atacado.
¿Qué regulaciones rigen la ciberseguridad en el sector financiero? Globalmente, el PCI-DSS para los datos de tarjetas y el SWIFT CSP para el intercambio interbancario, además de las normas ISO 27001 y NIST CSF como marcos. A nivel regional, DORA en la Unión Europea, GLBA, NYDFS Part 500 y las normas SEC en los Estados Unidos, CMN Resolución 4.893 con normas BCB y la LGPD en Brasil, y Ley 21.663 con requisitos CMF en Chile. Las obligaciones específicas dependen de dónde opera una institución.
¿Qué es DORA y afecta a instituciones fuera de Europa? DORA, la Ley de Resiliencia Operacional Digital, es un reglamento de la Unión Europea que abarca la gestión de riesgos en TIC, la notificación de incidentes, la supervisión de terceros y la prueba de penetración basada en amenazas para entidades financieras. Este reglamento puede afectar a instituciones no europeas que atienden clientes europeos o operan en el mercado europeo, por lo que su alcance se extiende más allá de la región.
¿Cuáles son los mayores riesgos cibernéticos para los bancos y las fintechs? Los ransomware y la extorsión, la fraude y el robo de cuentas, incluyendo el fraude de pago impulsado por autorización en los mercados de pagos instantáneos, los ataques a aplicaciones y API a medida que se expande el finançamiento abierto, el riesgo de terceros y la cadena de suministro, las amenazas internas y los DDoS. En la industria financiera, estos se traducen en pérdidas financieras y regulatorias más rápidas que en la mayoría de los sectores.
¿Cómo puede una institución financiera cumplir sin ralentizar el negocio? Al ejecutar la seguridad y la conformidad como un programa único en lugar de dos. Cuando la prueba de penetración, el monitoreo continuo, la respuesta y la supervisión de terceros se ejecutan de forma continua, la evidencia que los reguladores requieren se produce como una salida natural. Tratar cada regulación como un proyecto independiente de última hora es lo que ralentiza el negocio.
¿Se requiere la prueba de penetración en el sector financiero? En muchos casos, sí. El PCI-DSS lo exige a las instituciones que manejan datos de tarjetas de crédito, la Parte 500 del NYDFS requiere pruebas, y DORA exige pruebas de penetración dirigidas a amenazas para entidades importantes. Además del mandato, las pruebas que simulan a un atacante real son la forma más directa de encontrar la exposición que conduce a las brechas de seguridad.