La respuesta corta
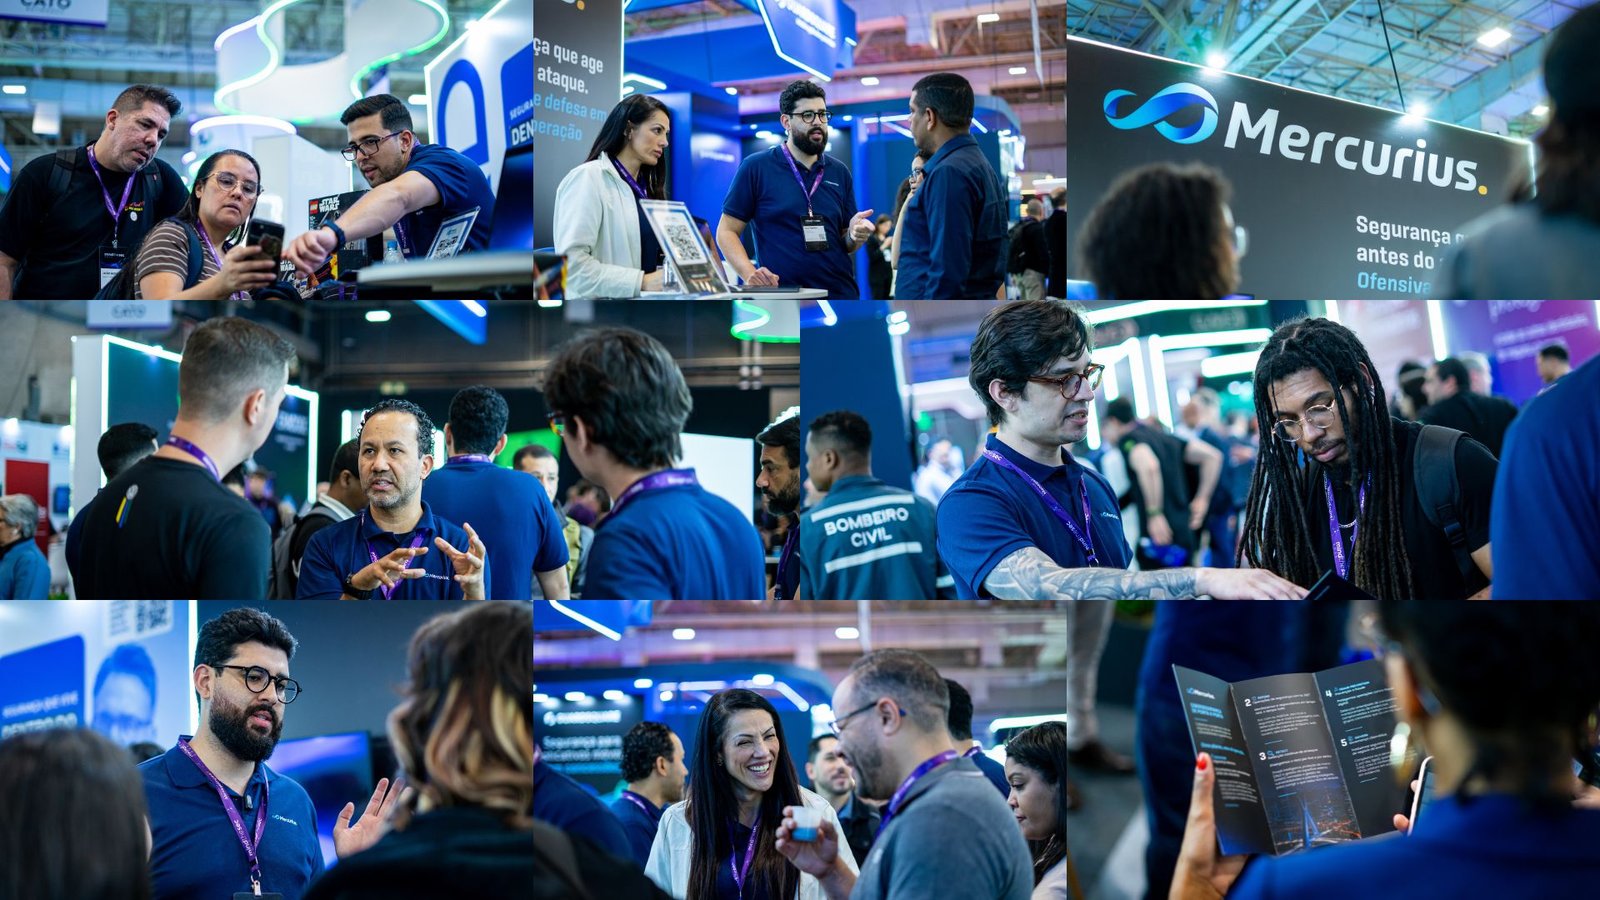
Mind The Sec 2026 ha terminado, y desde nuestro stand se podía escuchar con claridad qué es lo que de verdad ocupa la cabeza de quienes lideran la seguridad hoy. A lo largo de decenas de conversaciones con CISO, CIO y directores de TI, cinco temas se repitieron, casi siempre en forma de tensión práctica, no de curiosidad técnica. A continuación está nuestra lectura de cada uno, con lo que vemos operando en esos entornos en el día a día, y no solo lo que aparece en el escenario.
1. IA na cibersegurança: adotar com controle, não com fé
La pregunta cambió. Ya nadie quiere saber si usará inteligencia artificial en seguridad. Todos quieren saber cómo usarla con control. Y el tema tiene dos caras que los líderes frecuentemente mezclan.
La primera es usar IA para defender. Es el SOC que pasa a investigar alertas de forma autónoma, reducir el tiempo entre la alerta y el veredicto, y liberar al analista del triaje repetitivo. La segunda, y la que más desconcierto genera en las conversaciones, es proteger la IA que el propio negocio ya está adoptando. Agentes y asistentes accediendo a datos, identidades no humanas multiplicándose y herramientas entrando por la puerta trasera sin pasar por la seguridad, la llamada IA en la sombra.
Lo que vemos operando: La IA rinde al máximo cuando se la trata como un multiplicador del equipo, con supervisión humana y directrices claras sobre lo que puede hacer por sí sola. El modo de fallo más común no es que la IA falle en una alerta, sino la adopción sin supervisión, en la que la organización no sabe qué agentes existen, a qué acceden y quién responde por ellos. Control aquí no significa frenar la adopción. Significa tener visibilidad y reglas antes de escalar.
Simulación de ataque que refleja al adversario real, no un checklist
Hay un cansancio evidente con la prueba que existe solo para cumplir con un requisito. El líder maduro ya no quiere saber solo si pasó la prueba de penetración de conformidad. Quiere saber si la organización sobreviviría a un adversario de verdad, que no sigue guion, no avisa y no respeta el alcance.
En la práctica, esto empuja la conversación de un pentest genérico a la emulación de adversario y el Red Team: ejercicios guiados por inteligencia de amenazas, mapeados a tácticas y técnicas reales por MITRE ATT&CK, que prueban no solo la tecnología, sino también la detección y la respuesta de las personas y los procesos.
Lo que vemos operando: existe un abismo entre “aprobó el pentest” y “resistiría un ataque real”, y es en ese abismo donde ocurren los incidentes. Los informes que solo enumeran vulnerabilidades de escáner no cierran esa brecha. Lo que la cierra es demostrar el camino que recorrería un atacante de punta a punta, con evidencia de explotación, y medir cuánto tardaría la defensa en darse cuenta. Una prueba que no mide la detección y la respuesta está probando la mitad del problema.
3. Marco regulatorio: cumplir con las exigencias sin bloquear la operación
La exigencia regulatoria solo sube. La LGPD, las resoluciones del Banco Central y del CMN para el sector financiero, los requisitos contractuales de los clientes y la clara tendencia de obligaciones de reporte de incidentes forman un listón que se mueve hacia arriba todos los años. El miedo que escuchamos no es el de la multa en sí. Es el de transformar el área de seguridad en una máquina de producir evidencia de papel que paraliza el negocio.
Lo que vemos operando: El cumplimiento sostenible es un subproducto de una buena operación de seguridad, no un proyecto paralelo de documentación. Cuando el monitoreo, la prueba y la respuesta ya ocurren de forma continua, la evidencia para el auditor y para el regulador es un resultado natural, no un esfuerzo extra. El camino que traba la operación es el inverso: tratar cada norma como una carrera aislada de última hora. La pregunta correcta para el líder no es “cómo paso en esta auditoría”, sino “cómo opero de un modo en que la auditoría sea una consecuencia”.
4. OT tratado con la misma seriedad que el entorno de TI
Durante mucho tiempo, el entorno industrial fue un punto cego. Esto está terminando, y rápido. Con la convergencia entre TI y OT, la planta de producción, la mina y la operación de energía han pasado a ser alcanzables, y los líderes de estos sectores lo saben. Lo que todavía vemos con frecuencia es el siguiente error: querer proteger OT con el mismo manual de la TI.
No funciona. El entorno OT tiene otra prioridad, disponibilidad por encima de todo, convive con protocolos y equipos legados, y muchas veces no tiene ventana de mantenimiento para aplicar un parche. Meter una herramienta de TI ingenuamente ahí dentro puede, en el peor de los casos, derribar una línea de producción.
Lo que vemos operando: La OT se protege empezando por la visibilidad, saber qué existe y cómo se comunica, seguida de un monitoreo seguro y no intrusivo y de la segmentación entre TI y OT. Referencias como la norma IEC 62443 proporcionan la estructura, pero el principio operativo es sencillo: la misma seriedad que la TI, un método diferente. Tratar la OT como la TI es tan arriesgado como ignorarla.
5. La búsqueda de un socio que ofrece resultados y conversa a nivel ejecutivo
El quinto tema no es técnico, y tal vez por eso aparece tanto. Los líderes están cansados de dos tipos de proveedor. El que habla técnicamente muy bien, pero no logra traducir el riesgo para el consejo de administración. Y el que conversa bien con el consejo, pero no tiene la profundidad para entregar cuando el entorno se pone difícil. Falta quien sea fluido en ambos idiomas.
Lo que vemos operando: El valor real aparece cuando el hallazgo técnico se convierte en decisión de negocio. Un informe que dice “vulnerabilidad crítica en el servidor X” le sirve al analista. El mismo hallazgo traducido en exposición financiera, impacto regulatorio y prioridad de corrección le sirve al director financiero y al consejo de administración, que son quienes liberan presupuesto y asumen el riesgo. Socio, en este sentido, es quien piensa como el atacante para encontrar el problema y como estratega para explicar por qué importa. Un revendedor de cajas no hace eso.
El hilo que une los cinco temas
Al mirar las cinco conversaciones en conjunto, cuentan una sola historia. Quien lidera la seguridad en 2026 está intentando adoptar lo nuevo sin perder el control (IA), probar de forma honesta en vez de cosmética (adversario real), cumplir el listón sin paralizar (regulación), extender el mismo rigor a lo que era un punto cego (TO) y comunicar todo esto al nivel en el que realmente se toma la decisión (el consejo de administración). Control y traducción, repetidos de cinco formas diferentes.
Es exactamente en ese cruce donde trabaja Mercurius: profundidad ofensiva para encontrar lo que importa, IA para operar a la escala y velocidad que el entorno exige, y la capacidad de traducir todo eso para quien decide. Si alguno de estos cinco temas es el que te quita el sueño, esta es la conversación que vale la pena comenzar.