Nenhum setor carrega uma carga de segurança mais pesada do que os serviços financeiros. Ele detém os dados que os invasores mais desejam, movimenta o dinheiro que, em última análise, eles buscam e opera sob uma rede de regulamentação que poucas outras indústrias enfrentam. Para um CISO ou líder de tecnologia em um banco, fintech ou seguradora, o desafio diário é gerenciar um panorama de ameaças incessante e uma barreira regulatória crescente simultaneamente, sem paralisar o negócio. Este artigo mapeia ambos os lados desse desafio, os principais riscos cibernéticos e as principais regulamentações, e explica como um programa resiliente aborda esses problemas em conjunto, em vez de como problemas separados.
Por que o setor financeiro é o alvo principal
As instituições financeiras são atacadas mais do que qualquer outra indústria devido a razões estruturais e permanentes. O motivo é o mais evidente em toda a cibercriminalidade: o dinheiro. Além do roubo direto, as instituições financeiras detêm grandes quantidades de dados pessoais e financeiros que são altamente valiosos nos mercados criminosos, tornando-as um alvo para roubo de dados e fraude.
Três fatores agravam a exposição: primeiro, o setor está profundamente interconectado, através de redes de pagamento, correspondência bancária e, cada vez mais, através de finanças abertas e APIs que conectam instituições a um amplo ecossistema de fintechs e terceiros. Cada conexão representa um potencial caminho de ataque. Em segundo lugar, o ritmo da transformação digital expandiu a superfície de ataque mais rapidamente do que muitas instituições conseguem proteger, à medida que aplicativos móveis, pagamentos instantâneos e serviços em nuvem multiplicam-se. Em terceiro lugar, o impacto de uma violação é incomumente grave: além do custo direto, há penalidades regulatórias, perda de confiança dos clientes e danos sistêmicos à reputação. A pesquisa da IBM sobre o custo de uma violação de dados classifica consistentemente o setor financeiro entre as indústrias com os maiores custos médios de violação, ficando atrás apenas da área da saúde na maioria dos anos.
Os principais riscos cibernéticos para instituições financeiras
As ameaças enfrentadas pelo setor financeiro são diversas, mas algumas delas dominam o panorama de riscos e a atenção dos reguladores.
- Ransomware e extorsão. A ameaça mais disruptiva, capaz de interromper as operações e agora rotineiramente combinada com o roubo de dados para pressionar o pagamento. Para uma instituição que deve estar disponível, o tempo de inatividade é em si uma perda crítica.
- Fraude e invasão de contas. Os atacantes comprometem as contas dos clientes através de phishing, roubo de credenciais e engenharia social, e depois movimentam o dinheiro. Em mercados com pagamentos instantâneos, como o PIX no Brasil, a fraude de pagamento por push, em que a vítima é enganada para enviar dinheiro, tornou-se uma preocupação importante.
- Atacamentos de aplicativos e APIs. À medida que a tecnologia de finanças abertas e os serviços digitais crescem, aplicativos web e as APIs que os suportam possuem um valor enorme e se tornam alvos privilegiados para abusos de lógica, autenticação e controles de acesso.
- Riscos de terceiros e da cadeia de fornecimento. A finança moderna opera em uma rede densa de fornecedores, parceiros fintech e provedores de nuvem. Uma fraqueza em qualquer um deles pode se tornar uma violação da instituição, razão pela qual os reguladores agora avaliam diretamente o risco de terceiros.
- Ameaças internas. Independentemente de serem maliciosos ou negligentes, as pessoas com acesso legítimo continuam a representar um risco significativo num ambiente onde o acesso equivale ao dinheiro.
- Denegação de serviço distribuída (DDoS). Atacados que visam interromper serviços, às vezes como extorsão e outras vezes como camuflagem para outra invasão.
O que une tudo isso é que, na área financeira, um compromisso técnico se transforma em perda financeira e regulatória mais rapidamente do que em quase qualquer outro setor. A janela entre a invasão e o dano é curta, o que exige uma rápida detecção e resposta.
O panorama regulatório
As instituições financeiras operam sob um conjunto de regulamentações que tratam cada vez mais a cibersegurança como uma obrigação fundamental, e não como um detalhe da área de TI. Os requisitos exatos dependem da localização da instituição e do que ela faz, mas a tabela abaixo mapeia os frameworks mais relevantes, com foco nas Américas e nos padrões aplicados globalmente.
| Região ou domínio | Marco-chave | O que é necessário |
|---|---|---|
| Pagamentos globais | PCI-DSS v4.0 | Proteção dos dados dos titulares de cartão, incluindo testes de penetração obrigatórios e retestes |
| Mensagens globais entre bancos | SWIFT CSP | Aprimorando a conectividade e os ambientes de transação do SWIFT |
| Globalização, melhores práticas | ISO 27001 e NIST CSF | Um programa de segurança da informação gerenciado e uma estrutura de controle comum |
| União Europeia | DORA | Gestão de riscos em TI, relatórios de incidentes, supervisão por terceiros e testes de penetração orientados para ameaças |
| Estados Unidos | GLBA, NYDFS Parte 500, regras da SEC | Proteção dos dados dos clientes, um programa formal de segurança cibernética com testes e divulgação de incidentes graves |
| Brasil | Resolução 4.893 da CMN, regras do BCB, LGPD | Política de cibersegurança, gestão e comunicação de incidentes ao regulador, proteção de dados e Finanças Abertas e segurança PIX |
| Chile | Lei 21.663 e CMF RAN 20-10 | O quadro nacional de cibersegurança com requisitos de relato de incidentes e de risco operacional e cibernético para entidades financeiras |
Alguns pontos merecem destaque para os líderes da região. No Brasil, a combinação da resolução da CMN sobre cibersegurança, das demandas da Open Finance e do PIX e da LGPD cria um conjunto denso e específico de obrigações, incluindo a obrigação de relatar incidentes relevantes ao Banco Central. No Chile, a Lei Marco de Cibersegurança elevou o nível nacionalmente e o quadro do CMF adiciona requisitos operacionais e de risco cibernético específicos para cada setor. E qualquer instituição que atinja clientes ou operações europeias agora precisa considerar a DORA, notável por exigir explicitamente testes de penetração orientados para ameaças e uma supervisão rigorosa dos fornecedores de tecnologia.
Como esses requisitos mudam e se sobrepõem, este artigo serve apenas como um mapa, e não como conselho jurídico. Confirme as obrigações atuais com as fontes primárias e, quando necessário, consulte um advogado qualificado.
Onde a regulamentação e o risco se encontram: as lacunas comuns
Os frameworks acima não são arbitrários. Cada um codifica uma lição extraída de incidentes reais, razão pela qual os requisitos regulatórios e os riscos reais se alinham de forma tão estreita. Várias lacunas recorrentes se situam exatamente nessa interseção.
A primeira é a verificação de segurança que é mais do que apenas estética. Os regulamentos exigem cada vez mais testes de penetração, e os mais avançados, como o DORA, exigem testes com base em ameaças que simulam um adversário real. Uma instituição que trata isso como um procedimento a ser cumprido, com uma verificação superficial, não satisfaz nem o espírito da norma nem os próprios riscos. A segunda é a detecção e resposta lentas. Quase todos os frameworks atualmente incluem prazos para relatar incidentes, que são impossíveis de cumprir se a instituição não conseguir detectar um incidente rapidamente. A terceira é o risco não gerenciado de terceiros, agora um requisito estabelecido na DORA e um foco crescente em outros lugares, mas ainda assim um ponto cego para muitas instituições que protegem seu perímetro interno mas não os seus fornecedores. A solução desses problemas é onde a conformidade e a segurança genuína se tornam a mesma coisa.
Como criar um programa de segurança resiliente
Para uma instituição financeira, o objetivo é desenvolver um programa em que a segurança e a conformidade se complementem em vez de competir pelo orçamento e a atenção. Na prática, isso se baseia em alguns pilares.
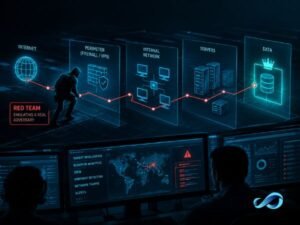
- Teste como um verdadeiro atacante. Avançar além das verificações de conformidade para testes de penetração genuínos e, para instituições mais experientes, simular o comportamento do adversário e realizar testes de equipa negra, de acordo com frameworks como o MITRE ATT&CK. Isso satisfaz as regulamentações mais rigorosas e, mais importante ainda, revela as vulnerabilidades relevantes.
- Detecte e responda rapidamente. A monitorização contínua, com uma função de operações de segurança competente, é o que transforma uma intrusão numa situação controlada, em vez de uma violação que tenha de ser reportada. É também o que permite cumprir os prazos de comunicação de incidentes nos regulamentos modernos.
- Gerencie diretamente os riscos de terceiros. Propor a mesma rigorosidade aos fornecedores, parceiros de fintech e provedores de cloud, com avaliação e supervisão contínua, conforme exigem as regulamentações.
- Torne a conformidade um subproduto. Quando testes, monitoramento e resposta são realizados de forma contínua, as evidências que os reguladores e auditores solicitam são geradas como um resultado natural, e não como um exercício separado de papel que paralisa o negócio.
As instituições que lidam com isso de forma eficaz não dividem a segurança e a conformidade em duas áreas distintas. Eles implementam um programa que produz ambos os resultados, o que é a única abordagem sustentável, já que as exigências regulatórias continuam aumentando.
Como o Mercurius ajuda as instituições financeiras
A Mercurius trabalha com organizações financeiras precisamente na interseção entre risco e regulamentação. Na frente ofensiva, seus engenheiros certificados oferecem testes de penetração e simulações de adversários que vão além de uma simples verificação de conformidade, mapeados a metodologias reconhecidas e ao MITRE ATT&CK, o que os frameworks mais rigorosos cada vez mais exigem. Na frente defensiva, sua SOC gerenciada com tecnologia de inteligência artificial fornece a detecção contínua e a resposta rápida necessárias para limitar o impacto das violações e cumprir os prazos de relatórios regulatórios. E na área de governança, ela ajuda as instituições a transformar essa rigorosidade operacional em evidências que satisfaçam auditores e reguladores, de modo que a conformidade se torne um subproduto da boa segurança, em vez de uma carga paralela.
O princípio orientador corresponde ao que os líderes financeiros nos disseram que desejam: um parceiro com a profundidade técnica para encontrar e corrigir o que é importante, e a capacidade de traduzir isso para o idioma que a diretoria e o regulador entendem. Para um setor onde uma lacuna técnica se transforma em perda financeira e regulatória em poucas horas, essa combinação é o ponto.
Na maioria dos casos, a abordagem de testes em caixa cinza oferece o melhor equilíbrio, pois permitir que o testador tenha uma conta de usuário normal evita que ele passe dias fazendo reconhecimento e permite que o tempo seja investido na identificação de problemas reais. A abordagem de testes em caixa preta maximiza o realismo quando o objetivo é medir a exposição externa. A abordagem de testes em caixa branca é reservada para a garantia mais profunda nas aplicações mais críticas.
Perguntas frequentes
Por que o setor financeiro é alvo de ataques cibernéticos com tanta frequência? Porque é onde estão o dinheiro e os dados mais valiosos. As instituições financeiras também estão profundamente interconectadas através de redes de pagamento e de finanças abertas, o que multiplica os pontos de entrada e o impacto de uma violação é grave, combinando perda direta, penalidade regulatória e danos à reputação. Esses fatores tornam a área financeira a indústria mais visada.
Quais regulamentos regem a cibersegurança no setor financeiro? Globalmente, o PCI-DSS para dados de cartão e o SWIFT CSP para mensagens interbancárias, além do ISO 27001 e do NIST CSF como estruturas. A nível regional, a DORA na União Europeia, o GLBA, a NYDFS Part 500 e as regras da SEC nos Estados Unidos, a CMN Resolução 4.893 com regras do BCB e a LGPD no Brasil, e a Ley 21.663 com requisitos do CMF no Chile. As obrigações específicas dependem do local onde uma instituição opera.
O que é a DORA e afeta instituições fora da Europa? A DORA, a Lei de Resiliência Operacional Digital, é um regulamento da União Europeia que abrange a gestão de riscos em TIC, a comunicação de incidentes, a supervisão por parte de terceiros e testes de penetração orientados para ameaças para entidades financeiras. Ela pode afetar instituições não europeias que atendem clientes europeus ou operam no mercado europeu, pelo que o seu alcance vai além da região.
Quais são os maiores riscos cibernéticos para bancos e fintechs? Ransomware e extorsão, fraude e invasão de contas, incluindo fraudes de pagamento por impulso nos mercados de pagamento instantâneo, ataques de aplicativos e APIs à medida que o open finance se expande, riscos de terceiros e da cadeia de suprimentos, ameaças internas e DDoS. Na área financeira, essas ameaças se traduzem em perdas financeiras e regulatórias mais rapidamente do que na maioria dos setores.
Como uma instituição financeira consegue cumprir as normas sem comprometer o negócio? Ao executar segurança e conformidade como um único programa em vez de dois. Quando o teste de penetração, o monitoramento contínuo, a resposta e a supervisão de terceiros funcionam continuamente, as evidências exigidas pelos reguladores são produzidas como um resultado natural. Tratar cada regulamentação como um projeto separado de última hora é o que atrasa o negócio.
É necessário realizar testes de penetração no setor financeiro? Em muitos casos, sim. O PCI-DSS exige isso para instituições que tratam dados de cartões de crédito, a Parte 500 do NYDFS exige testes e a DORA exige testes de penetração orientados para ameaças para entidades importantes. Além do mandato, testes que simulam um invasor real são a maneira mais direta de encontrar a exposição que leva a violações.